
Bir hesabın parolası ele geçirildiğinde iki aşamalı doğrulamanın saldırganı durdurması bekleniyor. Çoğu durumda gerçekten de durduruyor. Ancak telefonunuza SMS ile gelen altı haneli kod, doğrulama uygulamasındaki tek kullanımlık parola, ekrana gelen “Girişi onaylıyor musunuz?” bildirimi ve fiziksel güvenlik anahtarı aynı seviyede koruma sağlamıyor.
Hatta bazı modern phishing saldırılarında kullanıcı parolasını ve doğrulama kodunu doğru şekilde girdikten sonra saldırgan hesabı ele geçirebiliyor. Başka saldırılarda telefon numarası ele geçirilerek SMS kodları saldırgana yönlendirilebiliyor. Buna karşılık FIDO2 güvenlik anahtarları ve passkey gibi yeni nesil sistemler, sahte giriş sayfalarına karşı teknik olarak çok daha güçlü koruma sağlayabiliyor.
Bu nedenle “2FA güvenli mi?” sorusunun cevabı doğrudan evet veya hayır değil. İkinci aşamanın nasıl gerçekleştirildiği, hesabın kurtarma seçenekleri ve giriş yaptıktan sonra oluşturulan oturumun nasıl korunduğu en az 2FA’nın açık olması kadar önemli.
İki aşamalı doğrulama tam olarak nedir?
Günlük kullanımda 2FA, iki aşamalı doğrulama ve MFA ifadeleri çoğu zaman birbirinin yerine kullanılıyor. Teknik olarak aralarında küçük ancak önemli farklar bulunuyor.
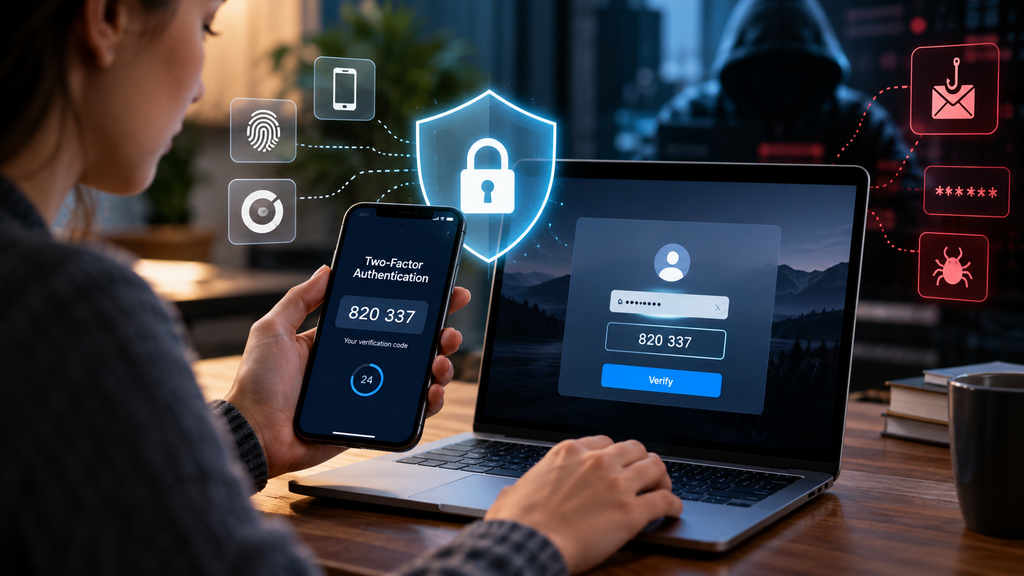
Kimlik doğrulama sistemleri temel olarak üç faktör grubunu kullanıyor. İlki parola veya PIN gibi bildiğiniz bir şey. İkincisi telefon, güvenlik anahtarı veya kriptografik anahtar barındıran cihaz gibi sahip olduğunuz bir şey. Üçüncüsü ise parmak izi veya yüz gibi biyometrik özellikler.
Gerçek iki faktörlü doğrulamada bu kategorilerden en az ikisi birlikte kullanılıyor. Örneğin parola ve telefondaki doğrulama uygulaması farklı faktörlerden oluşuyor: parolayı biliyorsunuz, doğrulama anahtarının bulunduğu telefona ise sahipsiniz.
Buna karşılık bir sistem önce parola, ardından başka bir PIN soruyorsa iki ayrı adım uygulanmış olsa bile iki farklı doğrulama faktörü kullanılmıyor. Her ikisi de “bildiğiniz bir şey” kategorisinde.
MFA yani çok faktörlü doğrulama ise ikiden fazla adım kullanmak zorunda değil. Terim, kimliği doğrulamak için birden fazla farklı faktörün kullanılmasını ifade ediyor.
2FA neden yalnızca paroladan çok daha güvenli?
Parola tabanlı hesapların temel problemi, parolanın ele geçirilmesinin çoğu zaman hesabın da ele geçirilmesi için yeterli olması. Aynı parola farklı sitelerde kullanılıyorsa veri sızıntılarından elde edilen kullanıcı adı ve parola kombinasyonları başka hizmetlerde otomatik olarak denenebiliyor. Buna credential stuffing adı veriliyor.
Parola phishing yoluyla alınabilir, bilgisayardaki zararlı yazılım tarafından çalınabilir veya yeterince zayıfsa tahmin saldırılarına karşı savunmasız kalabilir. İki faktörlü doğrulamada saldırganın yalnızca parolayı bilmesi yeterli değil. Giriş işleminin tamamlanması için ikinci faktöre de erişmesi gerekiyor.
Bir saldırgan yüz binlerce kullanıcı adı ve paroladan oluşan bir liste ele geçirse bile hesapların doğrulama uygulaması, güvenlik anahtarı veya başka bir ikinci faktörle korunması otomatik hesap ele geçirme saldırılarının önemli bölümünü engelliyor. Sorun, ikinci faktörün kendisinin nasıl korunduğunda başlıyor.
SMS ile gelen doğrulama kodu ne kadar güvenli?
SMS, iki aşamalı doğrulamanın en eski ve en yaygın yöntemlerinden biri. Kullanıcı parolasını girdikten sonra kayıtlı telefon numarasına genellikle birkaç haneli tek kullanımlık kod gönderiliyor.
Parolayla tek başına korunan bir hesaba göre SMS doğrulaması ciddi bir ek güvenlik katmanı sağlıyor. Saldırganın yalnızca parolayı bilmesi artık yeterli olmuyor. Ancak SMS günümüzde güçlü MFA yöntemlerinden biri kabul edilmiyor.
En bilinen risklerden biri SIM swap saldırısı. Saldırgan sosyal mühendislik, çalınmış kişisel bilgiler veya operatör süreçlerindeki açıklar üzerinden telefon numarasının kendi SIM kartına veya eSIM’ine taşınmasını sağlayabiliyor. İşlem başarılı olursa kurbanın telefon numarasına gelen doğrulama mesajları da saldırganın kontrolüne geçebiliyor.
SMS mesajlarının kendisi de uçtan uca güvenli bir kimlik doğrulama protokolü olarak tasarlanmadı. Telekom altyapısına yönelik saldırılar, kötü amaçlı uygulamalar, telefondaki bildirimlere erişim ve farklı yönlendirme yöntemleri ek riskler oluşturabiliyor.
Bir diğer problem phishing. Sahte bir banka veya sosyal medya giriş sayfası kullanıcıdan önce parolasını, ardından SMS kodunu isteyebilir. Saldırgan bu bilgileri gerçek hizmete anlık olarak gönderirse kullanıcı tarafından girilen tek kullanımlık kod henüz geçerliyken kullanılabilir. Dolayısıyla SMS kodunun tek kullanımlık olması phishing saldırısını otomatik olarak engellemiyor.
Authenticator uygulamaları SMS’ten neden daha güçlü?
Google Authenticator, Microsoft Authenticator ve benzeri uygulamalarda yaygın olarak kullanılan sistemlerden biri TOTP, yani zamana dayalı tek kullanımlık parola. Hesap kurulurken hizmet ile doğrulama uygulaması arasında gizli bir anahtar oluşturuluyor. Uygulama bu anahtar ve mevcut zaman bilgisini kullanarak düzenli aralıklarla yeni kod üretiyor. Çoğu sistemde kod yaklaşık 30 saniyede bir değişiyor.
Burada kod telefon operatörü üzerinden gönderilmiyor. Telefonun internete bağlı olması bile her zaman gerekmiyor. Kod doğrudan cihaz üzerinde hesaplanabiliyor. Bu yapı SIM swap riskini büyük ölçüde ortadan kaldırıyor. Saldırgan telefon numaranızı başka bir SIM karta taşısa bile doğrulama uygulamasında kayıtlı kriptografik anahtar otomatik olarak yeni SIM karta geçmiyor.
Ancak TOTP kodları phishing’e karşı bağışık değil. Sahte giriş sayfasına parolanızı ve ardından Authenticator’daki altı haneli kodu yazarsanız saldırgan bu kodu birkaç saniye içerisinde gerçek hizmete iletebilir. Kodun süresi dolmadan giriş tamamlanırsa 2FA başarıyla geçmiş olur.
Bu saldırıların otomatikleştirilmesi de mümkün. Modern phishing altyapıları sahte site ile gerçek hizmet arasına bir proxy yerleştirerek kullanıcının giriş işlemini gerçek zamanlı aktarabiliyor. Bu nedenle doğrulama uygulamasından gelen kodlar SMS’ten daha güçlü olsa da phishing-resistant, yani kimlik avına dayanıklı doğrulama yöntemi olarak kabul edilmiyor.
“Telefonunuza gelen bildirimi onaylayın” sistemi güvenli mi?
Bazı hizmetler kod yazdırmak yerine telefona push bildirimi gönderiyor. Kullanıcı ekrandaki “Onayla” düğmesine bastığında giriş tamamlanıyor. Bu sistem kullanıcı açısından oldukça rahat ancak özellikle eski uygulama biçiminde ciddi bir sosyal mühendislik problemi ortaya çıktı: MFA fatigue veya MFA bombing.
Saldırgan parolayı ele geçirdikten sonra arka arkaya giriş denemeleri yapıyor. Kurbanın telefonuna tekrar tekrar doğrulama bildirimleri geliyor. Kullanıcı bildirimlerden kurtulmak için, dikkatsizlik nedeniyle veya gerçekten kendi giriş işlemi olduğunu düşünerek bunlardan birini onaylarsa saldırgan hesaba girebiliyor.
Bu saldırıya karşı geliştirilen yöntemlerden biri number matching. Giriş ekranında gösterilen sayı telefondaki doğrulama uygulamasına giriliyor veya eşleştiriliyor. Böylece yalnızca “Onayla” düğmesine yanlışlıkla dokunmak yeterli olmuyor.
Giriş yapılan konumun, uygulamanın veya cihaz bilgisinin bildirim üzerinde gösterilmesi de kullanıcıya ek kontrol sağlıyor.
Yine de push tabanlı doğrulamanın güvenliği kullanılan uygulamaya ve yapılandırmaya bağlı. Basit “Evet/Hayır” bildirimleriyle sayı eşleştirmeli ve bağlam bilgisi gösteren sistemler aynı seviyede değerlendirilmemeli.
Phishing sitesi doğrulama kodunu nasıl çalabiliyor?
Klasik phishing saldırılarında sahte bir giriş sayfası kullanıcı adı ve parolayı kaydediyor. 2FA yaygınlaştıkça saldırganlar giriş sürecinin tamamını gerçek zamanlı olarak aktaran daha gelişmiş yöntemlere geçti.
Adversary-in-the-Middle veya kısaca AiTM saldırısında saldırganın sistemi kullanıcı ile gerçek hizmet arasında bulunuyor. Kullanıcı sahte bağlantıya giriyor ve karşısında gerçek hizmete çok benzeyen bir giriş sayfası görüyor. Kullanıcı adı ve parola girildiğinde saldırganın sistemi bilgileri gerçek hizmete iletiyor.
Gerçek hizmet ikinci faktörü istediğinde aynı ekran kurbana gösteriliyor. Kurban Authenticator kodunu veya SMS kodunu yazıyor. Kod yine gerçek hizmete aktarılıyor.
Kullanıcının gözünden bakıldığında giriş işlemi normal şekilde ilerlemiş gibi görünebilir. Ancak saldırgan yalnızca kullanıcı adı ve doğrulama koduyla ilgilenmeyebilir. Başarılı girişin ardından oluşturulan oturum belirtecini veya session cookie’yi de ele geçirmeye çalışabilir.
Bu tür sistemler 2026 itibarıyla hâlâ aktif tehditler arasında. Hazır phishing servisleri ve AiTM altyapıları, teknik seviyesi daha düşük saldırganların bile MFA korumalı hesaplara yönelik gerçek zamanlı saldırılar düzenlemesini kolaylaştırabiliyor.
Session cookie çalınırsa 2FA neden tekrar sorulmuyor?
Bir web sitesine her tıkladığınızda parolanızı yeniden girmek zorunda kalmamanızın nedeni oturum sistemleri. Kullanıcı başarılı şekilde giriş yaptığında sunucu tarayıcıya oturumu temsil eden bir belirteç veriyor. Bu genellikle cookie veya farklı bir erişim tokenı biçiminde bulunuyor. Tarayıcı sonraki isteklerde bu bilgiyi gönderdiğinde hizmet kullanıcının daha önce kimliğini doğruladığını biliyor.
Bu oturum belirteci saldırganın eline geçerse parolanın ve bazı durumlarda 2FA’nın yeniden girilmesine gerek kalmadan mevcut oturum taklit edilebiliyor. AiTM phishing bunun yollarından biri. Zararlı yazılımlar da bilgisayardaki tarayıcı verilerini veya erişim tokenlarını çalmaya çalışabiliyor.
Bu nedenle “2FA açık olduğu için zararlı yazılım hesabıma giremez” düşüncesi doğru değil. 2FA giriş aşamasını koruyor, hâlihazırda doğrulanmış bir oturumun çalınması farklı bir saldırı alanı oluşturuyor.
Parolayı değiştirmek de çalınmış aktif oturumları her hizmette anında kapatmayabilir. Bir hesabın ele geçirildiğinden şüphelenildiğinde aktif oturumların ve güvenilir cihazların kontrol edilmesi, diğer oturumlardan çıkış yapılması ve şüpheli erişim tokenlarının iptal edilmesi bu nedenle önemli.
Güvenlik anahtarları neden çok daha güçlü?
FIDO2 destekli fiziksel güvenlik anahtarları, USB veya NFC üzerinden telefona ve bilgisayara bağlanabilen küçük cihazlar. Buradaki önemli fark, kullanıcının ekrandan bir kod okuyup web sitesine yazmaması. Hesap kaydedilirken güvenlik anahtarı bir açık ve özel anahtar çifti oluşturuyor. Özel anahtar güvenlik anahtarında tutuluyor ve hizmete gönderilmiyor. Web sitesi ise açık anahtarı saklıyor.
Giriş sırasında sunucu güvenlik anahtarına kriptografik bir sorgu gönderiyor. Anahtar bunu özel anahtarı kullanarak imzalıyor ve sunucu açık anahtarla imzayı doğruluyor. Bu işlem kullanılan web sitesinin alan adına bağlı olarak gerçekleştiriliyor.
Örneğin bir saldırgan gerçek hizmete çok benzeyen ancak farklı alan adına sahip sahte bir giriş sayfası hazırlarsa FIDO/WebAuthn sistemi doğrulama işlemini gerçek alan adı adına gerçekleştirmiyor. Kullanıcının sahte siteye yazabileceği altı haneli bir kod da bulunmuyor.
Bu özellik güvenlik anahtarlarını klasik phishing saldırılarına ve gerçek zamanlı doğrulama kodu aktarma yöntemlerine karşı SMS veya TOTP’den çok daha güçlü hale getiriyor.
Passkey nedir ve neden 2FA’dan farklı?
Passkey teknolojisi de FIDO ve WebAuthn altyapısını kullanıyor. Ancak fiziksel bir USB anahtarı taşımak yerine kriptografik kimlik bilgisi telefon, bilgisayar veya desteklenen parola yöneticisinde saklanabiliyor.
Bir passkey oluşturulduğunda hizmete klasik anlamda yeniden kullanılabilen bir parola gönderilmiyor. Cihazda özel anahtar, hizmet tarafında ise açık anahtar bulunuyor.
Giriş sırasında cihaz kriptografik işlemi gerçekleştiriyor. Kullanıcının bu anahtarı kullanabilmesi için cihaz PIN’i, parmak izi veya yüz tanıma gibi yerel doğrulama yöntemlerinden biri istenebiliyor.
Buradaki biyometrik veri web sitesine gönderilmiyor. Face ID, parmak izi veya benzeri yöntem cihazın içindeki anahtarın kullanılmasına izin vermek için çalışıyor.
Passkey’in en önemli güvenlik özelliklerinden biri phishing direnci. Kimlik bilgisi kayıtlı olduğu hizmetin alan adıyla kriptografik olarak ilişkilendirildiği için saldırganın benzer görünen başka bir alan adı üzerinden parolayı veya tek kullanımlık kodu toplaması mümkün olmuyor.
Passkey’ler cihazlar arasında senkronize edilebildiği için fiziksel güvenlik anahtarından daha rahat kullanılabiliyor. Buna karşılık senkronizasyon yapılan Apple, Google, Microsoft veya parola yöneticisi hesabının güvenliği de önem kazanıyor.
Yüz tanıma veya parmak izi tek başına ikinci faktör mü?
Biyometrik doğrulama konusunda sık yapılan hatalardan biri, parmak izi veya yüz tanımanın her kullanımda bağımsız olarak internetteki hesaba gönderildiğini düşünmek.
Modern telefonlarda biyometri çoğu zaman cihaz üzerindeki bir kimlik doğrulama mekanizmasını açmak için kullanılıyor. Telefon parmak izinizi bir web sitesine göndermiyor. Bunun yerine cihaz üzerinde saklanan kriptografik anahtarın kullanılmasına izin veriyor.
Örneğin telefonunuzdaki bir passkey’i Face ID ile açmanızda iki ayrı unsur birlikte devreye girebilir: sahip olduğunuz cihaz ve cihazı açmak için kullandığınız yerel biyometrik doğrulama.
Ancak bir hizmetin yalnızca selfie istemesi veya görüntü tanıma kullanması otomatik olarak güçlü MFA anlamına gelmiyor. Güvenlik seviyesi sistemin biyometrik veriyi nasıl aldığına, sakladığına ve kriptografik doğrulamayla nasıl ilişkilendirdiğine bağlı.
Yedek kodlar hesabın en zayıf noktası olabilir
2FA kullanan bir hesapta telefon kaybolduğunda kullanıcının tamamen dışarıda kalmaması gerekiyor. Bu nedenle birçok hizmet kurtarma kodları veya alternatif doğrulama yöntemleri sunuyor. Bu sistemler güvenlik açısından kritik çünkü güçlü 2FA’nın daha zayıf bir yöntem üzerinden atlanmasına neden olabilir.
Örneğin hesabınız fiziksel güvenlik anahtarıyla korunuyor ancak “anahtarı kaybettim” seçeneğinden sonra yalnızca SMS koduyla giriş yapılabiliyorsa saldırgan güvenlik anahtarını kırmak yerine SMS kanalını hedefleyebilir.
Benzer şekilde kurtarma kodlarının ekran görüntüsünü alıp aynı bilgisayarda açık bir klasörde saklamak, zararlı yazılım bulaşması durumunda ek risk yaratıyor.
Kurtarma kodları tek kullanımlık ve güçlü bilgiler. Bunların parola yöneticisi, güvenli şifreli depolama veya fiziksel olarak korunan başka bir ortamda saklanması gerekiyor.
Bir hesabın gerçek güvenlik seviyesi yalnızca normal giriş ekranında kullanılan yönteme değil, hesabın kurtarılması için izin verilen en zayıf yönteme de bağlı.
Authenticator uygulaması telefonla birlikte kaybolursa ne olur?
Doğrulama uygulamalarının çalışma biçimi üreticiye göre değişiyor. Bazı sistemlerde TOTP anahtarları yalnızca cihazda tutuluyor. Telefon kaybolursa yeni telefonda hesapları yeniden eklemek için kurtarma kodu veya başka bir doğrulama yöntemi gerekiyor.
Bazı uygulamalar ise doğrulama anahtarlarını şifreli şekilde bulut hesabıyla senkronize edebiliyor. Bu özellik telefon değiştirmeyi kolaylaştırıyor ancak bulut hesabının korunmasını daha önemli hale getiriyor.
Kullanıcı açısından ideal senaryo, kritik hesaplarda tek bir telefona bağımlı kalmamak. Yedek bir güvenlik anahtarı veya güvenli şekilde saklanan kurtarma kodları, telefon kaybolduğunda hesabın erişilemez hale gelmesini engelleyebiliyor.
Telefon çalınırsa Authenticator kodları da çalınmış olur mu?
Her zaman değil. Modern telefonların ekran kilidi ve donanım tabanlı güvenlik sistemleri doğru yapılandırıldığında cihazın fiziksel olarak çalınması, içerisindeki doğrulama bilgilerine otomatik erişim sağlamıyor.
Ancak saldırgan telefonun ekran kilidini biliyorsa veya cihaz zaten açık durumdaysa risk artıyor. Bazı doğrulama uygulamaları ayrıca kendi biyometrik kilit seçeneklerini sunuyor.
Telefonun uzaktan bulunması, kilitlenmesi veya silinmesi için Apple Find My ve Android’in cihaz bulma özelliklerinin önceden etkinleştirilmiş olması da fiziksel cihaz kaybında önemli bir güvenlik katmanı oluşturuyor.
2FA açıkken hesap yine de çalınabilir mi?
Evet. İki aşamalı doğrulama hesabı dokunulmaz hale getirmiyor. Saldırganın işini önemli ölçüde zorlaştırıyor ve kullanılan yönteme bağlı olarak bazı saldırı türlerini tamamen etkisiz hale getirebiliyor.
SMS tabanlı 2FA SIM swap ve phishing saldırılarına karşı savunmasız kalabiliyor. TOTP doğrulama uygulamaları SIM swap problemini çözüyor ancak gerçek zamanlı phishing saldırılarında kod kullanıcıdan alınabiliyor.
Basit push doğrulaması MFA fatigue saldırılarından etkilenebiliyor. Number matching bu saldırıyı zorlaştırıyor ancak phishing-resistant kriptografik doğrulamayla aynı korumayı sağlamıyor.
FIDO2 güvenlik anahtarları ve WebAuthn tabanlı passkey’ler phishing’e karşı çok daha güçlü. Buna rağmen cihazın kendisine bulaşan zararlı yazılım, açık bir oturumun ele geçirilmesi, hizmet sağlayıcının altyapısının ihlal edilmesi veya zayıf hesap kurtarma mekanizmaları gibi farklı saldırı yolları devam ediyor.
Hangi 2FA yöntemi daha güvenli?
Günümüzde kullanılabilen yöntemler arasında güvenlik seviyesi belirgin şekilde farklılaşıyor. SMS kodları parola kullanmaktan daha güvenli ancak modern seçenekler arasında en zayıf yöntemlerden biri. E-posta üzerinden gelen doğrulama kodları da özellikle e-posta hesabının kendisi yeterince korunmuyorsa benzer sorunlara sahip.
Authenticator uygulamalarındaki TOTP kodları SMS’e göre güçlü bir yükseltme. Telefon numarası altyapısından bağımsız çalışmaları büyük avantaj sağlıyor.
Sayı eşleştirmeli push bildirimleri, basit “onayla” bildirimlerinden daha güvenli. Kullanıcının giriş ekranındaki işlemle telefonundaki işlemi eşleştirmesi gerekiyor.
FIDO2/WebAuthn güvenlik anahtarları ve doğru yapılandırılmış passkey sistemleri ise phishing’e dayanıklı kriptografik kimlik doğrulama sağlıyor. Özellikle e-posta, Apple, Google, Microsoft, sosyal medya, banka ve iş hesapları gibi bir hesabın kaybedilmesinin diğer hesapları da etkileyebileceği durumlarda mümkün olan en güçlü doğrulama yöntemini kullanmak önemli.
2FA kullanırken en sık yapılan hata ne?
En yaygın sorunlardan biri güçlü bir doğrulama yöntemi ekledikten sonra eski ve daha zayıf yöntemi hesapta bırakmak. Örneğin kullanıcı Authenticator uygulamasını etkinleştiriyor ancak hesapta SMS ile giriş seçeneği de açık kalıyor. Saldırganın Authenticator sistemini aşması gerekmiyor; hizmet izin veriyorsa daha kolay olan SMS seçeneğine yönelebiliyor.
Aynı durum passkey veya güvenlik anahtarında da yaşanabiliyor. Hesaba güçlü FIDO doğrulaması eklemek tek başına yeterli olmayabilir. Hesap ayarlarında eski telefon numaraları, kullanılmayan kurtarma e-posta adresleri, eski cihazlar ve daha zayıf alternatif giriş yöntemleri kontrol edilmeli.
Özellikle ana e-posta hesabı burada kritik. Çünkü birçok hizmette parola sıfırlama bağlantıları bu adrese gönderiliyor. E-posta hesabının ele geçirilmesi başka hesapların da sırayla ele geçirilmesini kolaylaştırabiliyor.
Parola yöneticisi ile 2FA aynı yerde tutulmalı mı?
Bu konu güvenlik ile kullanım kolaylığı arasındaki dengeye dayanıyor. Bazı parola yöneticileri hem parolayı hem TOTP kodunu aynı kasada saklayabiliyor. Bu yapı phishing olmayan günlük saldırılara karşı hâlâ güçlü koruma sağlayabilir ve kullanıcıların 2FA’yı düzenli kullanmasını kolaylaştırır.
Ancak parola ile ikinci faktörün aynı hesap ve aynı cihaz üzerinden erişilebilir hale gelmesi faktörlerin fiziksel ayrımını azaltabilir. Parola yöneticisi kasasının tamamen ele geçirilmesi halinde iki bilgi de aynı yerde bulunabilir.
Daha yüksek risk taşıyan hesaplarda fiziksel güvenlik anahtarı, ayrı passkey cihazı veya bağımsız doğrulama yöntemi daha güçlü ayrım sağlayabilir.
Burada hesabın önemi de belirleyici. Bir forum hesabı ile şirket yöneticisinin e-posta hesabı aynı tehdit modeline sahip değil.
Telefon numarasını hesaptan tamamen kaldırmak gerekir mi?
Hizmet destekliyorsa kritik hesaplarda SMS yerine daha güçlü doğrulama yöntemlerinin kullanılması güvenliği artırıyor. Ancak telefon numarası bazı platformlarda hesap kurtarma veya güvenlik bildirimi için zorunlu olabiliyor.
Bu durumda önemli olan SMS’in giriş için kullanılabilecek bir geri dönüş yöntemi olup olmadığını kontrol etmek.
Bir hesapta FIDO güvenlik anahtarı aktif olsa bile “başka bir yöntem dene” düğmesine basıldığında SMS koduyla giriş yapılabiliyorsa hesabın saldırı yüzeyi genişliyor.
Bu nedenle 2FA kurulumu tamamlandıktan sonra yalnızca hangi yöntemin eklendiğine değil, hangi eski yöntemlerin hâlâ aktif olduğuna da bakmak gerekiyor.
2026’da güçlü bir hesap güvenliği nasıl kurulmalı?
Kritik hesaplarda mümkünse passkey veya FIDO2/WebAuthn destekli fiziksel güvenlik anahtarı kullanılabilir. Fiziksel anahtar kullanan kişiler için ikinci bir anahtarın güvenli bir yerde yedek tutulması cihaz kaybı riskini azaltıyor.
Passkey desteği olmayan hizmetlerde Authenticator tabanlı TOTP veya sayı eşleştirmeli push doğrulaması tercih edilebilir. SMS ise daha güçlü seçenek bulunmadığında kullanılabilecek ek koruma olarak değerlendirilebilir.
Her hesapta farklı ve güçlü parola kullanmak hâlâ önemli. Passkey kullanılan hesaplarda parola tamamen ortadan kalkabiliyor ancak parolayla giriş seçeneğinin hâlâ aktif olduğu hizmetlerde zayıf parola saldırı yüzeyi oluşturmaya devam ediyor.
Kurtarma kodları güvenli şekilde saklanmalı, eski cihazlar ve telefon numaraları hesaptan kaldırılmalı, açık oturumlar düzenli olarak kontrol edilmeli ve tanınmayan girişlerde yalnızca parola değiştirmekle yetinilmemeli.
Özellikle phishing bağlantılarında kullanıcıdan istenen doğrulama kodunu vermemek kritik. Normalde tanımadığınız bir giriş için telefonunuza doğrulama bildirimi geliyorsa bunu onaylamak yerine hesabın güvenlik ekranından aktif oturumları kontrol etmek gerekiyor.
2FA yüzde 100 koruma sağlıyor mu?
Hayır. İnternetteki hiçbir kimlik doğrulama sistemi hesabın her saldırıya karşı yüzde 100 korunacağını garanti etmiyor. Buna rağmen doğru uygulanmış çok faktörlü doğrulama, parola güvenliğinden sonra eklenen küçük bir özellik değil. Hesap güvenliğinin temel katmanlarından biri.
Asıl fark hangi teknolojinin kullanıldığında ortaya çıkıyor. SMS, saldırganın parolaya ek olarak telefon kanalını da aşmasını gerektiriyor. TOTP, telefon operatörünü denklemden çıkarıyor. FIDO2 ve passkey ise doğrulama işlemini ilgili web sitesinin alan adına kriptografik olarak bağlayarak phishing saldırısının temel çalışma yöntemini değiştiriyor.
Bu nedenle 2FA’yı yalnızca “açık” veya “kapalı” olarak değerlendirmek artık yeterli değil. Bir hesabın güvenliğini belirlemek için ikinci faktörün türüne, alternatif giriş seçeneklerine, hesap kurtarma sistemine ve aktif oturumların nasıl korunduğuna birlikte bakmak gerekiyor.
