
“Şifrem çalındı” denildiğinde çoğu kişinin aklına saldırganın karşısında e-posta adresi ve şifrenin açık biçimde yazdığı bir ekran geliyor. Gerçekte durum çok daha karmaşık.
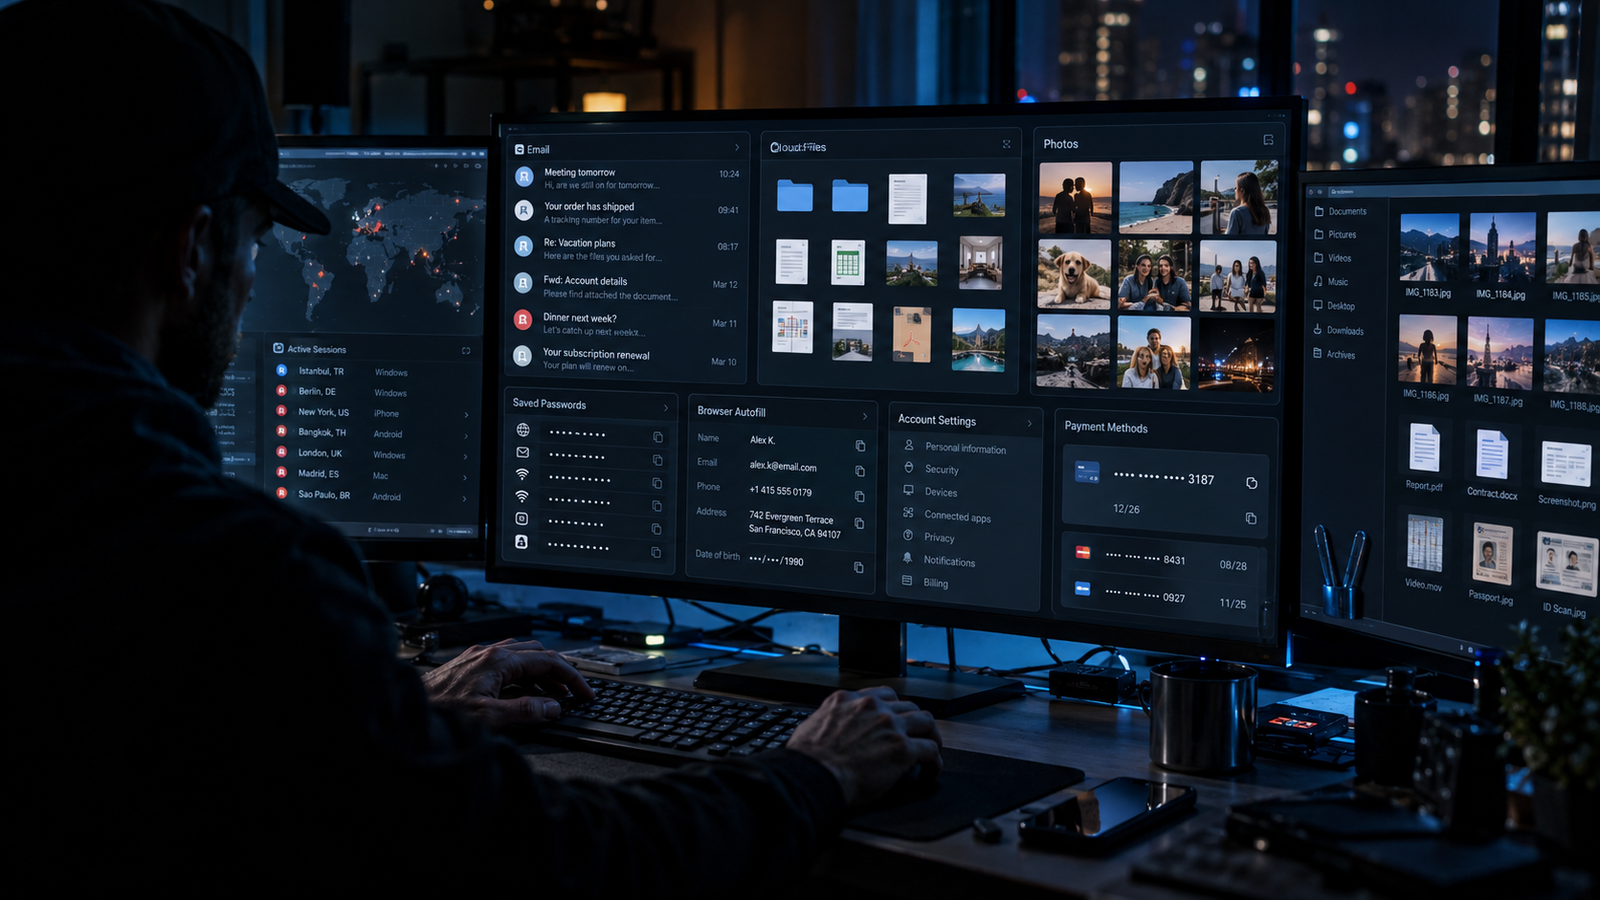
Bir internet sitesinin veri tabanı sızdırıldığında saldırgan yalnızca şifrenizin kriptografik özetini görebilirken, bilgisayarınıza bulaşan bir infostealer doğrudan tarayıcıdaki kayıtlı parolaları, oturum çerezlerini ve kimlik doğrulama token’larını ele geçirebilir.
Sahte giriş sayfasına yazılan parola ise saldırganın eline düz metin olarak ulaşabilir. Hatta bazı saldırılarda şifrenizin ne olduğunu öğrenmesine bile gerek kalmadan açık oturumunuz devralınabilir.
Şifrenizin nasıl çalındığı her şeyi değiştiriyor
İnternette kullandığınız bir hizmet saldırıya uğradığında şirketin veri tabanında şifrenizin nasıl saklandığı kritik önem taşıyor. Güvenli tasarlanmış bir sistem kullanıcının gerçek şifresini veri tabanına açık biçimde kaydetmez.
Modern güvenlik standartlarında parola, tek yönlü bir parola hash fonksiyonundan geçiriliyor. NIST, sunucularda saklanan parolaların benzersiz bir “salt” değeriyle birlikte hash’lenmesini ve çevrim dışı parola tahmin saldırılarını pahalı hale getirecek parola türetme yöntemleri kullanılmasını şart koşuyor. OWASP da Argon2id, scrypt, bcrypt ve PBKDF2 gibi bu iş için tasarlanmış yöntemleri öneriyor.
Örneğin şifreniz:
MaviKedi!9274
ise düzgün tasarlanmış bir hizmetin veri tabanında saldırganın karşısına doğrudan bu ifade çıkmıyor. Bunun yerine kullanıcı adı veya e-posta adresinizin yanında uzun ve anlamsız görünen bir parola hash’i, kullanılan salt ve algoritmayla ilgili bazı bilgiler bulunabiliyor.
Salt’ın saldırgan tarafından görülmesi sistemin bozulduğu anlamına gelmiyor. Salt gizli olmak zorunda değil. Her kullanıcı için farklı bir salt oluşturulması, aynı parolayı kullanan iki kişinin bile farklı hash değerlerine sahip olmasını sağlıyor ve önceden hazırlanmış parola tablolarının kullanılmasını zorlaştırıyor.
Hacker hash’i görünce şifrenizi okuyabilir mi?
Hayır. Hash, şifrelenmiş parolanın daha sonra anahtarla çözülebilen bir sürümü değil. Hash fonksiyonu tek yönlü çalışıyor. Saldırgan elindeki değere bakıp matematiksel olarak işlemi geriye çevirerek orijinal parolayı çıkaramıyor. Bunun yerine olası parolaları tahmin ediyor.
Örneğin saldırgan “12345678” değerini aynı yöntemle hash’liyor. Sonuç çalınan hash ile eşleşmiyorsa başka bir parola deniyor. “password”, “qwerty123”, doğum tarihleri, isimler, daha önce sızdırılmış parolalar ve bunların milyonlarca farklı kombinasyonu otomatik olarak denenebiliyor.
Bu işlem saldırganın kendi bilgisayarında gerçekleştirildiği için internet sitesinin “beş yanlış girişten sonra hesabı kilitle” gibi korumaları devreye girmiyor. NIST bunu çevrim dışı parola saldırısı olarak tanımlıyor. Güçlü parola saklama algoritmalarının temel görevlerinden biri de saldırganın her tahmininin hesaplama maliyetini yükseltmek.
Uzun, rastgele ve başka yerde kullanılmayan bir parola modern bir parola hash algoritmasıyla doğru biçimde saklandıysa kırılması son derece zor olabilir. Kısa ve tahmin edilebilir bir parola ise hash’lenmiş olsa bile sözlük ve kaba kuvvet saldırıları karşısında çok daha savunmasız kalıyor.
Özellikle parola saklamak için tasarlanmamış hızlı hash algoritmalarının kullanılması saldırganın çok daha fazla tahmini kısa sürede deneyebilmesine izin veriyor. OWASP bu nedenle sıradan SHA-256 gibi hızlı algoritmaların tek başına parola saklama yöntemi olarak kullanılmasını önermiyor.
Peki site şifreleri açık biçimde saklıyorsa?
En kötü senaryolardan biri burada ortaya çıkıyor. Bir hizmet parolaları düz metin olarak saklıyorsa veri tabanını ele geçiren kişi kullanıcının şifresini doğrudan görebiliyor. Kullanıcı adı, e-posta adresi ve parola birlikte saldırganın eline geçebiliyor.
OWASP, parolaların düz metin olarak saklanmasını doğrudan güvenlik açığı olarak sınıflandırıyor. Geri döndürülebilir şifreleme kullanılması da parola saklama açısından ideal yöntem değil; gerekli anahtarın ele geçirilmesi durumunda parolalar tekrar açık metne dönüştürülebiliyor.
Bu noktada en büyük tehlikelerden biri parola tekrar kullanımı.
Örneğin yıllar önce üye olduğunuz küçük bir forumdan:
mert@example.com + MaviKedi!9274
kombinasyonu sızarsa saldırgan aynı bilgileri Instagram, Google, Microsoft, alışveriş siteleri, oyun platformları ve diğer hizmetlerde otomatik olarak deneyebilir.
Bu yöntem “credential stuffing” olarak adlandırılıyor. OWASP, saldırganların başka veri sızıntılarından elde edilen kullanıcı adı ve parola çiftlerini farklı hizmetlerin giriş ekranlarında otomatik olarak denediğini belirtiyor.
Bu nedenle aynı güçlü parolayı 15 farklı sitede kullanmak, 15 hesabın da bağımsız biçimde güçlü olduğu anlamına gelmiyor. Sitelerden yalnızca birinin güvenliği kırıldığında aynı parola kullanılan diğer hesaplar da saldırıya açılabiliyor.
Sahte giriş sayfasına şifrenizi yazdıysanız durum farklı
Phishing saldırılarında hash kırılmasına gerek yok. Google, Microsoft, Instagram, banka veya başka bir hizmetin giriş ekranına benzeyen sahte bir sayfaya kullanıcı adı ve şifrenizi yazdığınız anda bilgiler doğrudan saldırganın sunucusuna gönderilebilir.
Saldırgan burada hash görmüyor.
Gerçek parolayı görüyor.
Klasik phishing saldırılarında saldırgan daha sonra bu bilgilerle gerçek hizmete giriş yapmayı deniyor. İki aşamalı doğrulama etkinse parola tek başına yeterli olmayabilir.
Ancak modern phishing sistemleri bunun da ötesine geçti. 2026’da Microsoft tarafından incelenen Tycoon2FA gibi adversary-in-the-middle, yani AiTM tabanlı phishing altyapıları kullanıcı ile gerçek giriş hizmeti arasına girerek bütün oturum açma işlemini gerçek zamanlı olarak aktarabiliyor.
Kullanıcının parolasının yanında kimlik doğrulama sürecinde oluşturulan oturum çerezleri de ele geçirilebiliyor. Bu tür saldırılarda kullanıcı gerçek 2FA kodunu bile girebilir ve gerçek hizmette başarılı biçimde oturum açabilir. Aradaki sistem aynı süreç sırasında oluşan kimlik doğrulama verisini yakalayabilir.
Bazen hacker şifrenizi bilmeden hesabınıza girebilir
İnternet hesaplarında her sayfa açtığınızda kullanıcı adı ve şifrenizi yeniden yazmamanızın nedeni oturum sistemleri. Başarılı biçimde giriş yaptıktan sonra hizmet, tarayıcıya bir oturum çerezi veya benzer bir kimlik doğrulama token’ı veriyor.
Tarayıcı sonraki isteklerde bu bilgiyi gönderiyor ve sunucu sizin daha önce kimliğinizi doğruladığınızı biliyor. Bu token çoğu zaman anlamsız görünen uzun bir karakter dizisinden oluşuyor. Saldırganın burada görmesi gereken şey şifreniz değil. Geçerli token.
Google’ın 2026’da yayımladığı güvenlik açıklamasında, infostealer zararlılarının tarayıcılardaki mevcut oturum çerezlerini çıkarabildiği ve saldırganların bu çerezleri parola bilmeden hesaplara erişmek için kullanabildiği belirtiliyor. Google bu tehdide karşı Chrome’da Device Bound Session Credentials sistemini kullanıma almaya başladı.
Oturum çerezi çalındığında klasik iki aşamalı doğrulamanın tekrar sorulmaması da mümkün. Çünkü saldırgan yeni bir giriş yapmıyor; sunucuya daha önce doğrulanmış bir oturumun kimliğini sunuyor.
Microsoft’un 2026’da incelediği saldırılarda da ele geçirilen oturum cookie’leri ve OAuth erişim token’larının yeniden kullanılarak hesaplara parola veya yeni bir MFA doğrulaması olmadan erişilebildiği görüldü. Bu yüzden “2FA açık, dolayısıyla bilgisayarıma zararlı yazılım bulaşsa bile hesabıma girilemez” düşüncesi doğru değil.
Infostealer bulaşırsa saldırgan ne görebilir?
Günümüzde şifre hırsızlığının en tehlikeli senaryolarından biri infostealer olarak adlandırılan bilgi çalan zararlı yazılımlar. Bu yazılımlar yalnızca bir hesabın şifresini aramıyor. Bilgisayardaki mümkün olduğunca fazla değerli veriyi toplamak için tasarlanıyor.
Microsoft’un 2025 ve 2026 boyunca analiz ettiği güncel infostealer ailelerinde Chrome, Edge, Firefox ve diğer tarayıcılardaki kayıtlı parolalar, oturum çerezleri, otomatik doldurma verileri ve kimlik doğrulama token’ları hedef alındı. Bazı zararlılar kripto para cüzdanlarını, VPN yapılandırmalarını, e-posta istemcilerini, Telegram verilerini, belgeleri ve sistem bilgilerini de topluyor.
ACR Stealer üzerinde Temmuz 2026’da yapılan analizde zararlının Chromium tabanlı tarayıcıların parola ve veri tabanlarına eriştiği, Windows’un DPAPI mekanizmalarını kullanarak yerel olarak saklanan tarayıcı parolaları, çerezler ve kimlik doğrulama token’larını çözmeye çalıştığı görüldü.
macOS da bu saldırılardan muaf değil. Microsoft, 2026’da macOS üzerinde çalışan zararlıların tarayıcı profilleri, kayıtlı kimlik bilgileri, çerezler, otomatik doldurma kayıtları, tarama geçmişi, Keychain verileri ve kripto para cüzdanı bilgilerini hedeflediği saldırı zincirleri tespit etti.
Dolayısıyla kötü amaçlı bir .exe, sahte uygulama, crack, korsan yazılım veya zararlı kurulum dosyası çalıştırıldıktan sonra “hangi şifrem çalındı?” sorusunun cevabı tek bir hesapla sınırlı olmayabilir. Tarayıcıda saklanan çok sayıda hesap aynı olaydan etkilenebilir.
Tarayıcıdaki kayıtlı şifreler gerçekten okunabilir mi?
Tarayıcılar kayıtlı parolaları normal bir metin dosyasına açık biçimde bırakmıyor. Chrome, Edge ve diğer modern tarayıcılar işletim sisteminin sunduğu koruma mekanizmalarını kullanıyor.
Fakat zararlı yazılım bilgisayarda sizin kullanıcı hesabınızın yetkileriyle çalışıyorsa durum değişebiliyor. Tarayıcının sizin adınıza erişebildiği bazı verilere zararlı yazılım da erişmeye çalışabiliyor.
Güncel infostealer örneklerinde bunun gerçekten yapıldığı görülüyor. Microsoft’un analiz ettiği zararlılar tarayıcı veri tabanlarına ulaşıyor, sistemin parola koruma API’lerini kullanıyor ve elde edilen bilgileri saldırganın kontrolündeki sunuculara gönderiyor.
Bu nedenle “tarayıcıda şifrelerim şifreli duruyor, dosya çalınsa bile sorun olmaz” yaklaşımı yalnızca depolama dosyasının çalındığı sınırlı senaryoyu açıklıyor. Bilgisayarda aktif biçimde çalışan zararlı yazılımın oluşturduğu tehdit çok daha geniş.
Saldırgan hesabınıza girdiğinde ne görebilir?
Parolanın veya oturumun ele geçirilmesi yalnızca giriş ekranının aşılması demek. Bundan sonra görülebilecek bilgiler tamamen ele geçirilen hesabın yetkilerine bağlı. E-posta hesabında mesajlar, ekler, kişiler ve parola sıfırlama e-postaları bulunabilir.
Bulut depolama hesabında kişisel belgeler ve fotoğraflar açılabilir. Sosyal medya hesaplarında özel mesajlara ulaşılabilir. Alışveriş hesabında kayıtlı adresler, sipariş geçmişi ve hesabın gösterdiği ödeme bilgileri bulunabilir.
E-posta hesabının ele geçirilmesi özellikle kritik. Çünkü birçok internet hizmetinde parola sıfırlama bağlantısı aynı e-posta adresine gönderiliyor. Böylece saldırgan doğrudan şifresini bilmediği başka hesapları da parola sıfırlama mekanizması üzerinden ele geçirmeye çalışabilir.
Saldırganlar ayrıca hesapların güvenlik ayarlarını değiştirerek kendi kurtarma e-posta adreslerini, telefon numaralarını, uygulama parolalarını veya başka kalıcılık yöntemlerini ekleyebilir.
Şifrenizi değiştirmek her zaman yeterli olmayabilir
Yalnızca bir internet sitesindeki veri sızıntısında parolanızın açığa çıktığını biliyorsanız o parolayı ve aynı parolayı kullandığınız diğer hesapları değiştirmek temel müdahalelerden biri. Bilgisayarda infostealer bulunma ihtimali varsa yaklaşım farklı olmalı.
Parolayı virüslü bilgisayardan değiştirmek, yeni parolanın da zararlı yazılım tarafından tekrar ele geçirilmesine yol açabilir. Şüpheli cihaz ağdan ayrılmalı ve hesap güvenliği işlemleri temiz olduğundan emin olunan başka bir cihazdan yapılmalı.
Aktif oturumların da sonlandırılması gerekiyor. Çünkü çalınan bilgi parola değil bir oturum token’ıysa yalnızca parola değişikliğine güvenmek yeterli olmayabilir. Hizmetin sunduğu “tüm cihazlardan çıkış yap”, “aktif oturumları sonlandır” veya benzer seçenekler kullanılmalı.
Google da şüpheli hesap etkinliklerinde parolanın değiştirilmesinin yanında hesaba bağlı cihazların incelenmesini ve tanınmayan oturumların kapatılmasını öneriyor. Kurtarma e-postası, telefon numarası, iki aşamalı doğrulama yöntemleri, uygulama parolaları ve bağlı üçüncü taraf uygulamalar da kontrol edilmeli.
Aynı parola başka hizmetlerde kullanıldıysa onların da değiştirilmesi gerekiyor. OWASP’ın credential stuffing açıklamasında da bir sızıntıdan alınan kullanıcı adı-parola çiftlerinin başka sitelerde otomatik olarak denenmesinin hesap ele geçirmede yaygın bir yöntem olduğu belirtiliyor.
İki aşamalı doğrulama hâlâ gerekli mi?
Evet. Parolanın doğrudan çalındığı klasik saldırılarda MFA saldırganın yalnızca kullanıcı adı ve parola ile hesaba girmesini engelleyebiliyor. CISA da parolanın ele geçirilmesi durumunda ikinci doğrulama faktörünün hesap güvenliğini önemli ölçüde artırdığını belirtiyor. Ancak bütün MFA yöntemleri aynı korumayı sağlamıyor.
SMS kodları, doğrulama uygulamalarındaki tek kullanımlık kodlar ve bildirim onayları klasik parola saldırılarına karşı güçlü bir ek katman sağlarken gelişmiş phishing altyapıları bu doğrulama akışını gerçek zamanlı olarak saldırgana aktarabiliyor.
CISA bu nedenle phishing’e dayanıklı MFA yöntemlerinin kullanılmasını öneriyor ve FIDO/WebAuthn tabanlı kimlik doğrulamayı yaygın biçimde kullanılabilen phishing’e dayanıklı seçenek olarak gösteriyor.
Passkey sistemlerinin önemli avantajlarından biri de sunucuya kullanıcı tarafından hatırlanan ve başka sitelerde tekrar kullanılabilecek klasik bir parola göndermemeleri. Kullanıcının cihazında özel anahtar tutulurken hizmet tarafında buna karşılık gelen açık anahtar bulunuyor.
Şifre hırsızlığının giderek oturum hırsızlığına dönüşmesi de güvenlik sistemlerinin yalnızca “parolanızı zorlaştırın” tavsiyesiyle sınırlı kalmamasının temel nedenlerinden biri.
Bugün bir saldırganın karşısına kullanıcı adıyla yan yana yazılmış gerçek parolanız çıkabilir, güçlü bir parola hash’i çıkabilir veya hiçbir parola bulunmadan yalnızca aktif oturumunuzu temsil eden bir cookie ele geçirilebilir. Bilgisayarda çalışan modern bir infostealer ise bunların birkaçını aynı anda toplayabilir.
Bu nedenle hesap güvenliğinde en güçlü kombinasyon her hizmet için farklı ve uzun parolalar kullanmak, parola yöneticisinden yararlanmak, mümkün olan hesaplarda passkey veya phishing’e dayanıklı MFA kullanmak, aktif oturumları takip etmek ve bilinmeyen yazılımların cihazda çalıştırılmasını engellemek olmaya devam ediyor.
