
Avrupa’da çok sayıda devlet kurumu, hastane ve büyük kuruluşun internet sitesi, PHP programlama dilinde ortaya çıkarılan iki kritik güvenlik açığı nedeniyle geçici olarak kapatıldı. Yapay zekâ yardımıyla tespit edilen açıklar, saldırganların savunmasız sunuculara kullanıcı adı veya parola olmadan erişebilmesine ve uzaktan zararlı kod çalıştırabilmesine imkân tanıyor. Dünya genelinde siber güvenlik uyarıları yayımlanırken PHP geliştiricileri, sorunları gideren acil güncellemeleri 21 Ekim’de kullanıma sundu.
PHP Güvenlik Açıkları Nedeniyle Birçok Ülkede İnternet Hizmetleri Durduruldu
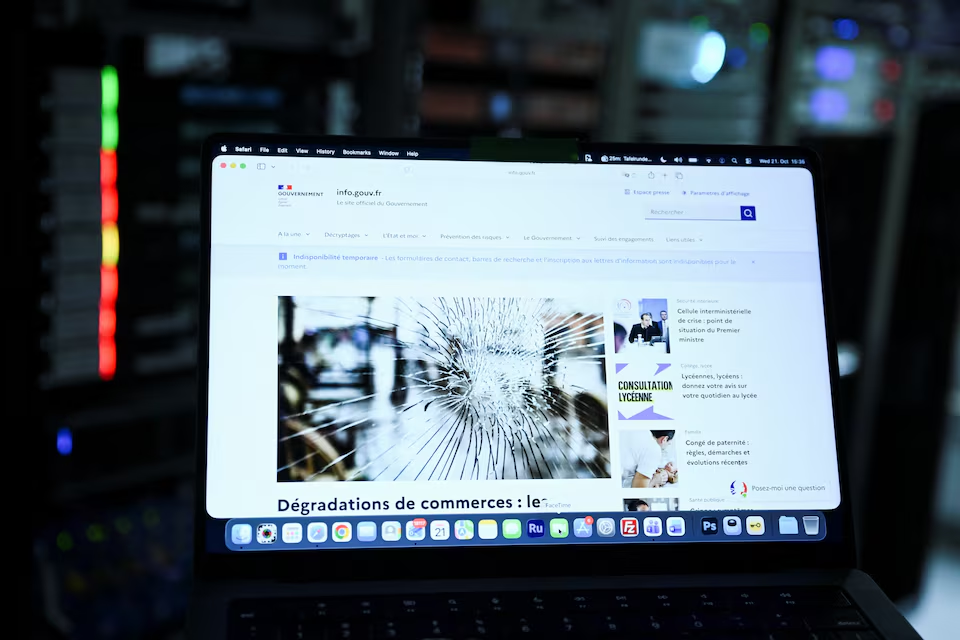
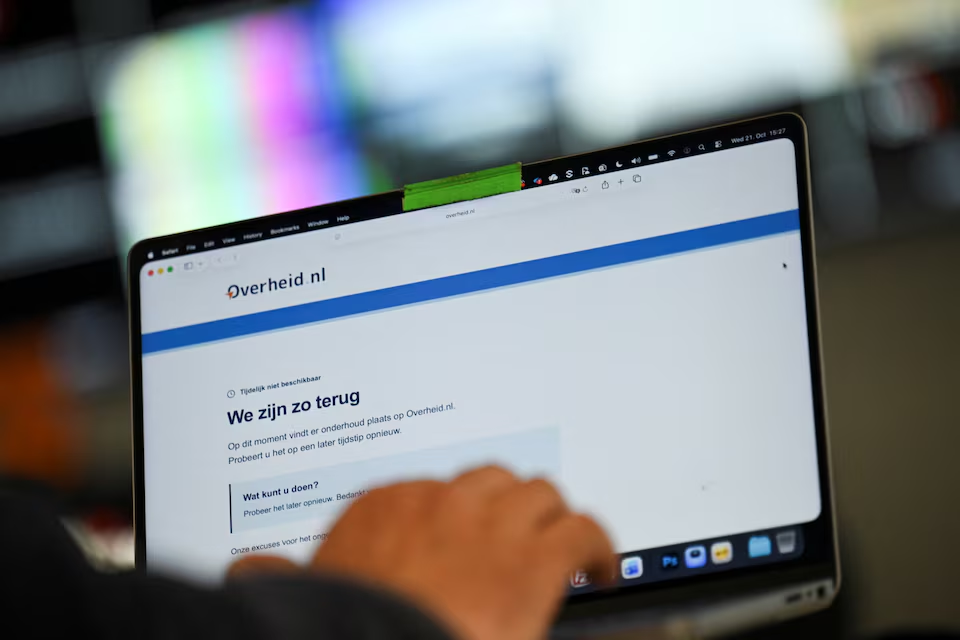
Güvenlik alarmının ardından ilk kapsamlı önlemler Avrupa’daki kamu kuruluşlarından geldi. Hollanda, Finlandiya, Almanya, Fransa, Belçika ve Çekya’da çeşitli devlet siteleri geçici olarak erişime kapatıldı. Kurumlar, güvenlik yamaları sunuculara yüklenene kadar olası saldırılara karşı sistemlerini devre dışı bırakma kararı aldı.
Hollanda’da Ulusal Siber Güvenlik Merkezi kendi internet sitesini kapatırken devlet hizmetlerinin sunulduğu Overheid.nl ve MijnOverheid.nl gibi platformlar da önlemlerden etkilendi. Ülkenin Ulusal Halk Sağlığı ve Çevre Enstitüsü ile parlamentonun alt kanadı Tweede Kamer’ın internet sitelerine erişim sağlanamadı.
Rotterdam Limanı, Hollanda Futbol Federasyonu, en büyük beş siyasi partinin internet siteleri ve çeşitli hastanelerin çevrim içi hizmetleri de geçici olarak durduruldu. Finlandiya’da kamu kurumlarının bilgi teknolojileri altyapısından sorumlu Valtori, devletin internet üzerinden sunduğu hizmetleri tedbir amacıyla kapattı.
Kurum, güvenlik açıklarının kullanıldığına ilişkin herhangi bir girişim tespit edilmediğini ve yaşanan kesintinin bir veri ihlalinden kaynaklanmadığını açıkladı. Almanya’da federal bilgi teknolojileri sağlayıcısı ITZBund da bazı kamu sitelerini çevrim dışına aldı.
Alman yetkililer, bu sistemlerde doğrulanmış bir güvenlik ihlali bulunmadığını bildirdi. Fransa İçişleri Bakanlığı, ülke genelindeki valiliklere ait internet sitelerini güvenlik güncellemesi uygulanana kadar kapattı.
Belçika Dışişleri Bakanlığı da PHP açıklarını kullanan saldırılara ilişkin haberlerin ardından benzer bir önlem aldı. Bununla birlikte Belçika Siber Güvenlik Merkezi, ülkedeki internet sitelerini etkileyen doğrulanmış bir saldırı kaydetmediğini duyurdu.
Çekya hükümeti ise ulusal siber güvenlik kurumunun tavsiyesi üzerine 21 Ekim akşamı saat 19.00’da resmî internet sitesini erişime kapattı. Hükümet, gerekli güvenlik güncellemeleri tamamlanana kadar siteye ve içeriklerine ulaşılamayacağını açıkladı.
Danimarka’da da kamu hizmetleri etkilendi. Belediyelerin ortak bilgi teknolojileri kuruluşu Kombit, okullar ile veliler arasında kullanılan Aula iletişim platformunu ve bazı belediye sistemlerini durdurdu. Kütüphane hizmetlerinde de kısmi kesintiler yaşandı.
Güvenlik önlemleri yalnızca devlet kurumlarıyla sınırlı kalmadı. Wikipedia’nın bağlı olduğu Wikimedia Vakfı, PHP kullanan sistemlerinde düzeltme çalışmalarına başladığını ve bazı hizmetlerini geçici olarak kapattığını açıkladı. Bu süreçte Wikipedia’nın bazı bölümlerinde erişim sorunları yaşandı.
İngiltere’de Edinburgh Belediye Meclisinin internet sitesi ile BBC’nin Doctor Who ve The Traitors programlarına ait bazı sayfaları da erişilemez duruma geldi. Dijital sanat platformu DeviantArt ise geçici bakım nedeniyle hizmet veremediğini duyurdu. Ancak bu kesintilerin tamamının PHP açıklarından kaynaklandığı doğrulanmadı.
Yaşanan güvenlik alarmının merkezinde, internetin sunucu tarafındaki işlemlerinde yaygın olarak kullanılan PHP bulunuyor. Ücretsiz ve açık kaynaklı programlama dili; internet sitelerinde sayfaların oluşturulması, kullanıcı işlemlerinin gerçekleştirilmesi ve veri tabanlarıyla iletişim kurulması gibi görevleri üstleniyor.
W3Techs verilerinde, sunucu tarafında kullanılan programlama dili belirlenebilen internet sitelerinin yaklaşık yüzde 70’inde PHP yer alıyor. WordPress, Drupal, Joomla ve Magento gibi popüler sistemler de PHP altyapısını kullanıyor.
Dünya genelindeki internet sitelerinin yaklaşık yüzde 40’ına güç veren WordPress’in yanı sıra çok sayıda e-ticaret sitesi, haber platformu ve kurumsal uygulama aynı teknolojiye dayanıyor. Bununla birlikte PHP kullanan her internet sitesinin aynı düzeyde risk altında olduğu söylenemiyor. Güvenlik durumu, kullanılan PHP sürümüne ve sunucu yapılandırmasına göre değişiyor.
Tespit edilen güvenlik açıkları CVE-2026-109618 ve CVE-2026-109619 numaralarıyla kayıt altına alındı. Her iki açık da CVSS 4.0 güvenlik değerlendirmesinde 10 üzerinden 9,2 puan alarak kritik seviyede sınıflandırıldı.
Açıkların istismar edilmesi durumunda saldırganlar, herhangi bir kullanıcı hesabına giriş yapmadan savunmasız sunucularda komut çalıştırabiliyor. Bu durum veri tabanlarına erişilmesi, hassas bilgilerin ele geçirilmesi ve sunucu üzerindeki kontrolün kaybedilmesi gibi riskler oluşturuyor.
İlk güvenlik açığı, PHP’nin bellek sınırına ulaşması sırasında ortaya çıkabilen bir bellek bozulması sorunundan kaynaklanıyor. İkinci açıkta ise önceki işlemlerden kalan geçersiz bellek durumunun sonraki isteklerde kullanılabilmesi söz konusu.
Özellikle Apache sunucularında mod_php kullanan sistemlerde, uygulama kodları çalışmaya başlamadan önce saldırının tetiklenebildiği gösterildi. PHP-FPM, php-cgi, FrankenPHP ve LiteSpeed gibi farklı PHP çalıştırma ortamları da güvenlik uyarısının kapsamına giriyor.
Sorunların ortaya çıkarılmasında gelişmiş yapay zekâ modelleri kullanıldı. Siber güvenlik şirketi Calif, OpenAI’ın GPT-5.6 Sol modelinden yararlanarak gerçekleştirdiği araştırmanın ardından ilk kritik açığı 11 Ağustos’ta PHP geliştiricilerine bildirdi.
Google bünyesindeki Wiz ise bağımsız araştırmasında Wiz Atlas, Gemini 4 Argon ve GPT-5.6 Sol modellerinden yararlandı. Şirket, güvenlik açıklarını 24 Ağustos’ta PHP güvenlik ekibine raporladı.
Wiz araştırmacıları, 19 Ağustos’ta keşfettikleri sorunun Drupal altyapısında uzaktan kod çalıştırmak için kullanılabildiğini 20 Ağustos’ta doğruladı. Ertesi gün benzer bir saldırı yöntemi WordPress üzerinde de gösterildi. Araştırmalar, güvenlik açıklarının temelini oluşturan kod sorunlarının PHP’de on yılı aşkın süredir bulunduğunu ortaya çıkardı.
PHP Foundation’ın açıklaması, açıkların geçmişine ilişkin başka bir ayrıntıyı da gün yüzüne çıkardı. 2024 yılında yapılan haricî güvenlik denetiminin ardından CVE-2026-109618 ile bağlantılı bellek sorununun ilk işaretleri fark edilmişti.
Ancak o tarihte saldırganların bu sorundan yararlanabileceği somut bir yöntem bulunamadı. Farklı düzeltme seçeneklerinin geriye dönük uyumluluk sorunları oluşturması ve güvenlik ekibinin sınırlı kaynakları nedeniyle çalışmalar uzun süre tamamlanamadı.
PHP Foundation, güvenlik düzeltmesinin gecikmesinde karar alma süreçlerinin ve kaynak yetersizliğinin etkili olduğunu kabul etti. Ağustos 2026’da açığın uzaktan kod çalıştırmaya imkân verdiğinin ortaya çıkması üzerine düzeltme çalışmaları hızlandı. Güvenlik ekipleri, desteklenen PHP sürümlerinin tamamına yönelik güncellemeleri hazırladı.
Başlangıçta güvenlik yamalarının 22 Ekim’de yayımlanması planlanıyordu. Ancak 20 Ekim’de iki güvenlik açığına ait CVE numaralarının çevrim içi forumlarda ve sosyal medyada paylaşılması üzerine takvim değiştirildi.
O sırada dolaşıma giren bilgiler arasında hatalı güvenlik puanları ve yanlış yayımlanma saatleri de bulunuyordu. PHP geliştiricileri duyuruyu erkene çekti ve güvenlik güncellemelerini 21 Ekim’de yayımladı.
Güvenlik açıklarının duyurulmasının ardından saldırı yöntemlerini gösteren örnek çalışmalar da internette yayılmaya başladı. Cloudflare Teknoloji Direktörü Dane Knecht, ilk saldırı girişimlerinin ortaya çıktığını ve yeni yöntemler tespit edildikçe şirketin koruma sistemlerinin güncellendiğini bildirdi.
Avustralya’nın siber güvenlik kurumu ise o aşamada açıkların aktif olarak kullanıldığına ilişkin doğrulanmış bir bulgusunun bulunmadığını açıkladı. ABD Ulusal Güvenlik Ajansı NSA, İngiltere Ulusal Siber Güvenlik Merkezi NCSC ve Avrupa Birliği’nin siber güvenlik birimleri, PHP kullanan kuruluşlara acil güncelleme uyarısı yaptı.
CERT-EU ve diğer Avrupa kurumları, internete açık sunucuların öncelikli olarak kontrol edilmesini ve güncelleme yapılamayan sistemlerin geçici olarak kapatılmasını önerdi. Japonya Başbakanı Sanae Takaichi de kamuya açık internet sitelerinde PHP kullanılıp kullanılmadığının incelenmesi çağrısında bulundu.
PHP geliştiricilerinin 21 Ekim’de yayımladığı 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri, iki kritik güvenlik açığı için gerekli düzeltmeleri içeriyor. PHP 8.1 ve daha eski sürümler projenin resmî güvenlik desteğini kaybettiğinden bu sistemlerin desteklenen sürümlere geçirilmesi gerekiyor.
Bazı Linux dağıtımları ve uzun süreli destek sağlayıcıları ise eski paketlere kendi güvenlik yamalarını sunabiliyor. WordPress kullanıcıları açısından dikkat edilmesi gereken nokta, güvenlik açıklarının doğrudan PHP altyapısında bulunması.
WordPress çekirdeğinin, temaların veya eklentilerin güncellenmesi tek başına sorunu gidermiyor. Sunucuda kullanılan PHP sürümünün de düzeltilmiş sürümlerden birine yükseltilmesi gerekiyor. Paylaşımlı hosting paketlerinde bu işlem genellikle hizmet sağlayıcısı tarafından yapılırken özel sunucularda güncelleme sorumluluğu sistem yöneticilerine ait.
Güvenlik kurumları, kuruluşların yalnızca internet sitelerini değil, arka planda PHP kullanan üçüncü taraf yazılımları, yönetim panellerini ve diğer sunucu bileşenlerini de incelemesini istiyor. Güncellemeler uygulanamıyorsa geçici koruma yöntemleri kullanılabiliyor ancak bunlar güvenlik açıklarını tamamen ortadan kaldırmıyor. PHP geliştiricileri, savunmasız sistemlerin korunması için gerekli sürüm güncellemelerinin uygulanması gerektiğini vurguluyor.
