
Google Chrome, internet üzerindeki dolandırıcılık girişimlerine karşı güvenlik önlemlerini genişletti. Tarayıcının Gelişmiş Koruma moduna eklenen yeni özellikler sayesinde sahte internet siteleri, zararlı komutlar ve kullanıcıları kandırmaya yönelik saldırılar yapay zekâ desteğiyle tespit ediliyor. Yeni sistemde Google’ın Gemini modeli de aktif olarak kullanılıyor.
Chrome’un Gelişmiş Koruma Modu Gemini ile Güçlendirildi
Google, Chrome’un Güvenli Tarama sisteminde yaptığı değişikliklerle dolandırıcılık girişimlerini tespit etmek için kullanılan yöntemleri yeniledi. Gelişmiş Koruma (Enhanced Protection) adı verilen güvenlik seçeneği, bilinen tehditlerin dışında kalan şüpheli internet sitelerini de gerçek zamanlı olarak inceliyor. İlk olarak 2020 yılında sunulan özelliği 2025 itibarıyla bir milyardan fazla kişi kullanıyordu.
Tarayıcıya eklenen yeniliklerden biri, Gemini yapay zekâ modelinin internet sayfalarını analiz etme biçimiyle ilgili. Google, 2025 yılında Gemini Nano modelini kullanarak sahte teknik destek sayfalarına karşı cihaz üzerinde çalışan bir koruma sunmuştu. Şimdi ise sunucularda çalışan daha güçlü bir Gemini modeli, Gelişmiş Koruma özelliğini etkinleştiren kullanıcılara ek güvenlik sağlıyor.
Yeni sistem yalnızca internet sitelerinin adreslerini kontrol etmekle sınırlı kalmıyor. Gemini, şüpheli sayfalardaki yazılı içerikleri inceleyerek hangi şirket veya kuruluşun taklit edildiğini, ziyaretçiden hangi işlemlerin istendiğini ve dolandırıcılık belirtilerini belirliyor. Bu incelemenin sonuçları, internet sitesinin geçmişi ve diğer güvenlik verileriyle birlikte değerlendiriliyor.
Özellikle sahte teknik destek hizmetleri, gerçekte bulunmayan virüsleri gösteren uyarılar ve kullanıcıları sahte yazılım güncellemeleri indirmeye yönlendiren sayfalar kontrol ediliyor. Dolandırıcıların tanınmış markaların kimliğine bürünerek hazırladığı internet siteleri de aynı güvenlik mekanizması kapsamında inceleniyor.
Yapay zekâ destekli denetim sırasında kullanıcı verilerinin işlenmesi konusunda belirli sınırlar bulunuyor. İnternet sayfalarının metinleri yalnızca güçlü dolandırıcılık belirtileriyle karşılaşıldığında sunucu tarafında analiz ediliyor. Gönderilen içerikler geçici olarak işleniyor ve Gemini modellerinin eğitimi için saklanmıyor.
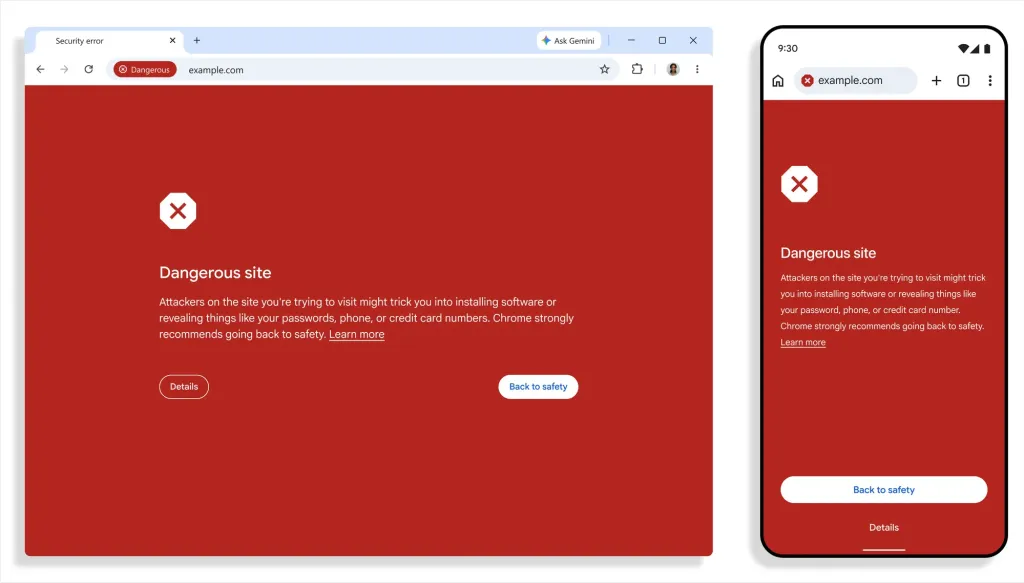
Chrome’daki bir diğer değişiklik, tehlikeli internet sitelerinde gösterilen uyarılarla ilgili. Tarayıcı artık şüpheli sayfalarla zararlı olduğu yüksek güvenle belirlenen sayfaları farklı şekillerde işaretliyor. Kesin olarak zararlı sınıfına alınmamış sitelerde adres çubuğundaki kalkan simgesiyle birlikte bir güvenlik uyarısı görüntüleniyor. Kullanıcılar bu ekrandan güvenli bir sayfaya dönebiliyor veya yanlışlıkla işaretlendiğini düşündükleri siteyi güvenli olarak belirtebiliyor.
Tehlikeli olduğu yüksek güvenle tespit edilen sayfalarda ise Chrome’un mevcut kırmızı, tam ekran güvenlik uyarısı kullanılmaya devam ediyor. Böylece henüz kesinleşmemiş risklerle doğrulanmış tehditler için farklı uyarılar gösteriliyor.
Güncellemenin önemli parçalarından biri de ClickFix olarak bilinen saldırı yöntemine karşı geliştirilen koruma oldu. ClickFix saldırılarında kullanıcıların karşısına sahte hata mesajları, doğrulama ekranları veya güvenlik bildirimleri çıkarılıyor. Bu ekranlarda bir sorunu gidermek için belirli komutların kopyalanıp Windows PowerShell ya da Komut İstemi üzerinden çalıştırılması isteniyor.
Dolandırıcıların hazırladığı komutlar, işletim sisteminin normal işlevlerinden yararlanarak kötü amaçlı yazılımların indirilmesine veya çalıştırılmasına neden olabiliyor. Bazı saldırılarda panoya aktarılan komut, internet sayfasında kullanıcıya gösterilen metinle aynı olmuyor. Komutların doğrudan Windows araçları üzerinden çalıştırılması, tarayıcının indirme işlemlerine yönelik güvenlik kontrollerinin de atlatılmasına yol açabiliyor.
Chrome’un Gelişmiş Koruma modu artık şüpheli komutların kopyalanmasını algılayarak kullanıcıyı uyarabiliyor. Potansiyel bir ClickFix saldırısı tespit edildiğinde pano içeriğindeki kişisel bilgiler temizleniyor ve kalan veriler Google Güvenli Tarama tarafından kontrol ediliyor. Komutun tehlikeli bulunması durumunda kullanıcıya bir güvenlik uyarısı gösteriliyor. Sistem, geliştiricilerin günlük çalışmalarında kullandığı normal komutları mümkün olduğunca etkilemeyecek şekilde çalışıyor.
Bu özellikler Chrome’un varsayılan olarak etkin gelen Standart Koruma seçeneğinden farklı olarak Gelişmiş Koruma modunda sunuluyor. Standart Koruma bilinen tehlikeli internet sitelerini, dosyaları ve tarayıcı uzantılarını kontrol ederken Gelişmiş Koruma henüz güvenlik listelerine alınmamış tehditleri de gerçek zamanlı olarak değerlendirebiliyor.
Gelişmiş Koruma etkinleştirildiğinde Google’a gönderilen güvenlik verilerinin kapsamı da genişliyor. Ziyaret edilen internet sitelerinin adresleri, sayfalardan alınan küçük içerik örnekleri, uzantı etkinlikleri ve bazı sistem bilgileri güvenlik analizlerinde kullanılabiliyor. Şüpheli dosyalar için ek zararlı yazılım kontrolleri gerçekleştiriliyor. Standart Koruma’da ise normal adres kontrollerinde gizliliği artıran farklı yöntemler uygulanıyor.
Ayrıca Gelişmiş Koruma, veri ihlallerinde ele geçirilmiş şifrelerle ilgili uyarılar da sunuyor. Google hesabı üzerinden Gelişmiş Güvenli Tarama etkinleştirildiğinde Chrome ve Gmail arasındaki güvenlik denetimleri genişletilebiliyor. Google’ın teknik açıklamalarında bu koruma modunun tarayıcı veya cihaz performansında belirgin bir yavaşlamaya neden olmadığı belirtiliyor.
Chrome’da yeni güvenlik özelliklerinden yararlanmak için tarayıcının sağ üst köşesindeki üç noktalı menü açılarak Ayarlar > Gizlilik ve güvenlik > Güvenlik yolunun izlenmesi gerekiyor. Güvenli Tarama bölümünden Gelişmiş koruma seçeneği etkinleştirilebiliyor. Kullanıcılar adres çubuğuna chrome://settings/security yazarak da ilgili ayara ulaşabiliyor.
Google’ın paylaştığı verilere göre Gelişmiş Koruma kullananlar, kimlik avı ve dolandırıcılık girişimlerine karşı Standart Koruma kullanıcılarından 10 kat daha fazla korunuyor. Ancak bu oran, gerçekleşen siber saldırıların sayısına değil, kullanıcılara gösterilen ortalama güvenlik uyarılarının karşılaştırılmasına dayanıyor. Dolayısıyla veriler, başarılı saldırıların doğrudan 10 kat azaldığını ortaya koymuyor.
