
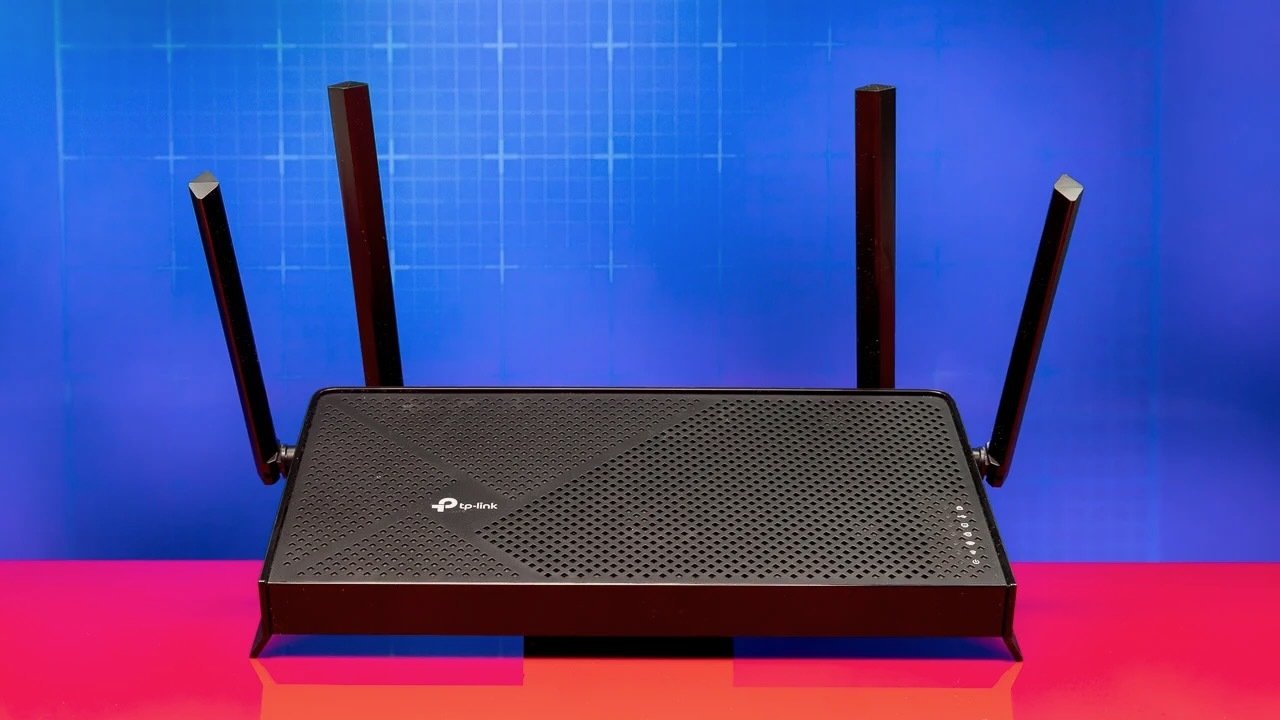
Dünya genelinde milyonlarca internet kullanıcısını ilgilendiren ciddi bir güvenlik sorunu gün yüzüne çıktı. Broadcom’un kablosuz ağ yazılımında 2010 yılından beri bulunan WPSplinter adlı güvenlik açığı, saldırganların Wi-Fi şifresini bilmeden modemlere sızmasına olanak tanıyor. Aralarında TP-Link, Netgear, Cisco ve Asus gibi üreticilerin de bulunduğu çok sayıda markayı etkileyen sorun, Türkiye’de kullanılan bazı modem modellerinde de tespit edildi.
WPSplinter Güvenlik Açığı Wi-Fi Şifresi Olmadan Modemlere Erişim Sağlıyor
Güvenlik araştırmacısı Quentin Kaiser tarafından ortaya çıkarılan WPSplinter, Broadcom’un eski Wi-Fi Protected Setup (WPS) yazılımındaki bellek yönetimi hatasından kaynaklanıyor. Normal şartlarda cihazların kablosuz ağlara kolayca bağlanmasını sağlayan WPS teknolojisi, savunmasız yazılım sürümlerinde saldırganlar tarafından kötüye kullanılabiliyor. Özel olarak hazırlanmış WPS mesajları, modemin belleğinde taşmaya neden olarak hassas bilgilerin ele geçirilmesine veya cihaz üzerinde yetkisiz kod çalıştırılmasına yol açabiliyor.
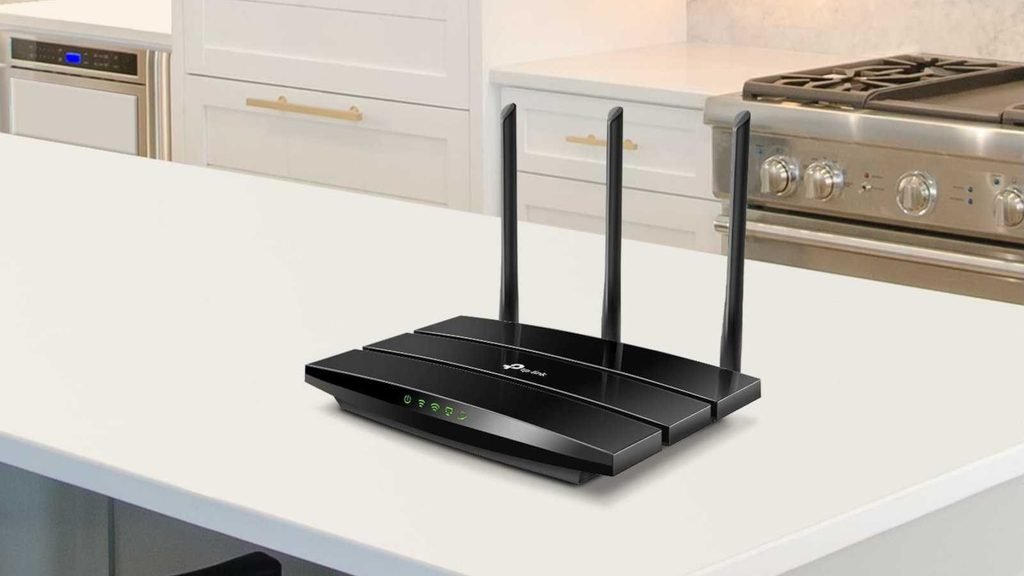
Saldırının gerçekleştirilebilmesi için modemin yönetici parolasının veya Wi-Fi şifresinin bilinmesi gerekmiyor. Saldırganın hedef cihazın kablosuz sinyalinin ulaşabildiği bir noktada bulunması yeterli oluyor. WPS eşleştirme işleminin tamamlanmasına da ihtiyaç duyulmuyor. Araştırma kapsamında saldırının yalnızca modemin hemen yanında değil, daha uzak mesafelerden de gerçekleştirilebildiği doğrulandı.
Güvenlik açığı, Broadcom’un modem ve yönlendirici üreticilerine sunduğu yazılım geliştirme kitinde en az 16 yıldır bulunuyor. Şirket 2018 yılında sorunun bir bölümünü gideren yazılım düzeltmesi yayımladı ancak bu güncelleme açığı tamamen kapatmadı. Broadcom daha sonra üreticilere eski WPS Monitor bileşenini kullanmayı bırakmalarını ve hostapd tabanlı yeni yazılım altyapısına geçmelerini önerdi.
Üreticilerin tamamı bu değişikliği gerçekleştirmediği için açık, hâlen kullanımda olan çok sayıda ağ cihazında varlığını sürdürüyor. Özellikle yazılım desteği sona eren eski modemlerde sorunun giderilmesi oldukça güç. Bazı Broadcom platformları için uygulanabilir bir güvenlik güncellemesi de bulunmuyor.
Araştırmanın kapsamına giren donanımlar arasında eCos işletim sistemini kullanan BCM3380, BCM3383 ve BCM33834 yongaları bulunuyor. Bu platformlarda eski yazılım bileşenlerinin değiştirilmesini sağlayacak bir geçiş yolu sunulmuyor. Linux tabanlı BCM3390, BCM63xx, BCM65xx ve BCM68xx ailelerinde ise üreticilerin gerekli yazılım değişikliklerini gerçekleştirmesi durumunda güvenlik açığı giderilebiliyor.
Kaiser, WPSplinter’ın nasıl kullanılabildiğini 16 Ekim 2026 tarihinde Paris’te düzenlenen Hexacon güvenlik konferansında gösterdi. Araştırmacı, Belçika’daki internet servis sağlayıcılarının müşterilerine dağıttığı modemlerde farklı saldırı senaryolarını başarıyla uyguladı. Denemelerde hem ağ parolasının ele geçirilmesi hem de modemin işletim sistemi üzerinde komut çalıştırılması mümkün oldu.
Orange Belgium tarafından kullanılan Askey TCG3000 modeminde gerçekleştirilen ilk saldırıda, cihazın kalıcı yapılandırma belleğinde saklanan kablosuz ağ parolası elde edildi. Bu bilgi, Wi-Fi üzerinden saldırganın sistemine aktarıldı. Ardından ele geçirilen parola kullanılarak hedef kablosuz ağa bağlantı kuruldu.
Proximus’un dağıttığı Sagemcom BBOX3V+ modelinde ise daha farklı bir yöntem uygulandı. Güvenlik açığı kullanılarak modem üzerinde uzaktan komut satırı erişimi sağlandı. İletişim doğrudan 802.11 kablosuz ağ çerçeveleri üzerinden gerçekleştirildiği için internet üzerinde ayrı bir komuta kontrol sunucusuna ihtiyaç duyulmadı.
Belçika’da Proximus, VOO ve Orange Belgium tarafından dağıtılan cihazlarda güvenlik açığının kullanılabildiği doğrulandı. Proximus tarafında BBOX 3 ve BBOX3V+, VOO tarafında Netgear CG3100, CG3700, Technicolor TC7210 ve CGA4233 modelleri etkilenen ürünler arasında bulunuyor. Orange Belgium kullanıcılarını ilgilendiren modeller arasında ise Askey TCG3000 yer alıyor.
Operatörlerin abone sayıları ve geçmiş modem dağıtımları üzerinden yapılan hesaplamalarda Proximus’ta yaklaşık 850 bin, VOO’da 500 bin ve Orange Belgium’da 210 bin cihazın etkilenebileceği belirlendi. Yaklaşık 1,56 milyon cihaza karşılık gelen bu rakamlar kesinleşmiş veriler değil. Belçika’nın diğer büyük operatörü Telenet ise 20 Ekim itibarıyla yaptığı kontroller sonucunda ağında savunmasız WPS Monitor bileşeninin çalıştığı bir modem bulunmadığını doğruladı.
Sorunun etkileri Belçika ile sınırlı kalmıyor. Broadcom’un ilgili yazılım bileşenleri dünya genelinde onlarca üreticinin yüzlerce farklı ürününde kullanılıyor. Asus, TP-Link, Netgear, Cisco, Linksys, Huawei, ARRIS ve ZTE gibi markaların ürün aileleri de güvenlik araştırmasının kapsamına giriyor.
Türkiye’de kullanılan modemler arasında da WPSplinter ile ilişkilendirilen çok sayıda cihaz bulunuyor. Türk Telekom ile bağlantılı ürünler arasında TP-Link Archer C3150, Archer C5400, Archer VR2800, Archer VR600 ve Archer VR900 modelleri listeleniyor. Zyxel VMG3312-B10A ve VMG3312-B10B modelleri de aynı listede yer alıyor.
ZTE F680 v4 ve ZTE 368N modelleri de incelenen cihazlar arasında bulunuyor. F680 v4, Türk Telekom ve TurkNet dahil farklı ülkelerdeki çok sayıda operatörün dağıttığı ürünler arasında gösteriliyor. Türkiye’deki operatörlerle ilişkilendirilen bazı Nokia G serisi cihazlar da araştırmanın cihaz envanterinde yer alıyor.
Türksat Kablo kullanıcılarını ilgilendiren modeller arasında NetMASTER Infinity 401MP, CBW-383ZN, CBW-383Z4 ve CBW-700V bulunuyor. Bununla birlikte listede adı geçen her cihazın bütün donanım revizyonlarının ve yazılım sürümlerinin aynı güvenlik açığına sahip olduğu kesinleşmiş değil. Ürünlerin güvenlik durumu, üzerlerinde çalışan yazılım sürümüne ve kullanılan bileşenlere bağlı olarak değişebiliyor.
WPSplinter’ı diğer bazı kablosuz ağ açıklarından ayıran önemli noktalardan biri de kullanıcıların WPS özelliğini devre dışı bırakmasının her cihazda yeterli koruma sağlamaması. Modemin ayarlar bölümünden WPS kapatılsa bile eski yazılım bileşeni arka planda çalışmaya devam edebiliyor. Dolayısıyla WPS’yi kapatmak veya kablosuz ağ parolasını değiştirmek, savunmasız yazılımı tek başına düzeltmiyor.
Broadcom’un güvenlik açığından en geç 2018 yılından beri haberdar olduğu biliniyor. Kaiser, 18 Temmuz 2026’da eCos tabanlı sistemlerle ilgili güvenlik raporunu şirkete iletti. 27 Temmuz’da Linux tabanlı platformları kapsayan ikinci bir bildirim gerçekleştirildi. Şirket, 28 Temmuz tarihli yanıtında düzeltmenin mevcut olduğunu ve etkilenen cihaz üreticilerinin Broadcom ile iletişime geçmesi gerektiğini belirtti.
Ancak şirket, güvenlik açığı için CVE numarası oluşturmayı kabul etmedi. Gerekçe olarak ilgili yazılım bileşeninin eski olması ve destek kapsamından çıkması gösterildi. Bu nedenle WPSplinter’ın resmî bir CVE tanımlayıcısı bulunmuyor.
Araştırmacı 4 Ağustos 2026 tarihinde konuyu CERT Coordination Center’a da taşıdı. Broadcom’un kendi CVE numaralarını atayabilen yetkili kuruluşlardan biri olması ve kayıt oluşturmayı reddetmesi nedeniyle başvuru aynı gün kapatıldı. Güvenlik açığının kamuoyuna açıklanmasından bir gün önce, 15 Ekim itibarıyla araştırmada doğrulanan operatör modemlerine henüz düzeltme yüklenmemişti.
Sorundan etkilenen modemler için kalıcı çözüm, üreticilerin veya internet servis sağlayıcılarının güvenlik açığını gideren yeni aygıt yazılımları dağıtmasından geçiyor. Eski eCos tabanlı platformlarda gerekli yazılım değişikliklerinin yapılamaması nedeniyle bazı modemlerin değiştirilmesi gerekebilir. Kullanıcıların cihazlarının modelini, donanım revizyonunu ve yazılım sürümünü kontrol ederek üreticilerinden WPSplinter için güncelleme durumunu öğrenmesi gerekiyor.
Araştırmacı ayrıca güvenlik açığından etkilenebilecek cihazların tespiti için bir YARA kuralı ve kablosuz ağ üzerinden tanımlama yapabilen bir araç yayımladı. Bu araçlar, eski Broadcom yazılımını kullanan cihazların belirlenmesine yardımcı oluyor ancak tek başına kesin güvenlik açığı doğrulaması sağlamıyor. İncelenen donanımın tam yazılım sürümünün ayrıca değerlendirilmesi gerekiyor.
WPSplinter’ın gerçek saldırganlar tarafından kullanıldığını doğrulayan bir olay henüz açıklanmadı. Güvenlik araştırmasındaki başarılı saldırı örnekleri ise savunmasız modemlerde kayıtlı ağ bilgilerinin ele geçirilebildiğini ve cihazın işletim sistemi üzerinde yetkisiz komut çalıştırılabildiğini doğruladı.
