
Microsoft, Windows işletim sisteminde kullanılan taşınabilir depolama birimleriyle ilgili yeni bir kısıtlama getiriyor. Ocak 2027’de dağıtılacak güvenlik güncellemesinin ardından ReFS dosya sistemiyle biçimlendirilmiş belirli USB bellekler, harici SSD’ler ve sabit diskler Windows tarafından varsayılan olarak engellenecek. Değişiklik Windows 11’in yanı sıra desteklenen Windows 10 ve Windows Server sürümlerinde de uygulanacak.
Microsoft, ReFS Kullanan Harici Sürücülere Erişimi Kapatıyor
Windows kullanıcılarının büyük bölümü depolama birimlerinde NTFS, exFAT veya FAT32 dosya sistemlerini kullanıyor. Ancak Microsoft’un geliştirdiği Resilient File System (ReFS) de özellikle sunucu sistemlerinde, kurumsal depolama altyapılarında ve bazı geliştirme ortamlarında tercih ediliyor. Veri bütünlüğünü korumaya yönelik özellikleriyle NTFS’den ayrılan ReFS, büyük dosya sistemlerini yönetebiliyor ve belirli veri bozulmalarını tespit edebiliyor.
ReFS, Windows Server dışında Windows 11’in Dev Drive özelliğinde de kullanılıyor. Dosya sistemi, blok klonlama gibi teknolojiler sayesinde belirli veri işlemlerinde performans avantajları sağlayabiliyor. Bununla birlikte Microsoft, ReFS ile biçimlendirilmiş çıkarılabilir depolama aygıtlarının kullanımını resmî olarak desteklemiyor.
Windows bugüne kadar desteklenmeyen bu yapılandırmaya sahip bazı USB belleklerin ve harici disklerin bağlanmasına izin veriyordu. Microsoft şimdi bu davranışı değiştirerek belirli harici ReFS birimlerinin işletim sistemi tarafından otomatik olarak bağlanmasını durduruyor. Yeni düzenleme tek seferde değil, iki aşamada uygulanıyor.
İlk aşama, 13 Ekim 2026 tarihinde yayımlanan Windows güvenlik güncellemesiyle devreye girdi. Bu güncellemeyi yükleyen bilgisayarlar, desteklenmeyen harici ReFS sürücülerini tespit ederek Windows olay günlüklerine kaydetmeye başladı. Ancak mevcut aşamada söz konusu sürücülere erişim otomatik olarak kesilmiyor.
İşletim sistemi, tespit ettiği birimler için Olay Görüntüleyicisi’nde 524 olay kimliğiyle kayıt oluşturuyor. ReFS kaynaklı bu kayıtlar üzerinden hangi harici depolama cihazlarının ilerleyen dönemde uygulanacak kısıtlamadan etkilenebileceği belirlenebiliyor. Denetim sırasında en fazla 32 harici birim takip ediliyor ancak bu sayı, engelleme politikasının uygulanabileceği toplam cihaz sayısını ifade etmiyor.
Ocak 2027’de yayımlanacak güvenlik güncellemesiyle birlikte ikinci aşamaya geçilecek. Windows, kısıtlama kapsamındaki harici ReFS birimlerini varsayılan olarak sisteme bağlamayacak. Kullanıcılar bu sürücülerdeki dosyalara normal yollarla ulaşamayacak ancak güncelleme sırasında depolama birimlerinin içeriği silinmeyecek veya diskler otomatik olarak biçimlendirilmeyecek.
Microsoft, yeni uygulamanın yönetilebilmesi için RefsRemovableDeviceMountPolicy adlı yapılandırma seçeneğini de hazırladı. Grup İlkesi veya Windows kayıt defteri üzerinden değiştirilebilen bu ayar, sistem yöneticilerinin denetim ve engelleme davranışını belirlemesini sağlıyor.
Politikada 0 değeri denetimi ve engellemeyi devre dışı bırakıyor. 1 değeri seçildiğinde Windows yalnızca etkilenen ReFS sürücülerini tespit ederek olay kaydı oluşturuyor. 2 değeri ise söz konusu harici birimlerin engellenmesini etkinleştiriyor. Grup İlkesi üzerinden uygulanan yapılandırmalar, yerel kayıt defteri ayarlarından öncelikli kabul ediliyor ve değişikliklerin geçerli olması için bilgisayarın yeniden başlatılması gerekiyor.
Yeni kısıtlama bütün harici depolama cihazlarını kapsamıyor. NTFS, FAT32 ve exFAT kullanılarak biçimlendirilmiş USB bellekler, harici SSD’ler ve sabit diskler bu değişiklikten etkilenmeyecek. Aynı şekilde ReFS dosya sisteminin desteklenen depolama yapılandırmalarındaki kullanımı da yeni engellemenin dışında kalıyor.
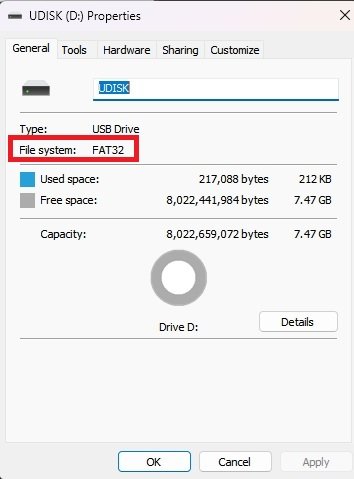
Bilgisayarına bağladığı harici sürücünün dosya sistemini öğrenmek isteyen kullanıcılar, Dosya Gezgini üzerinden ilgili diskin Özellikler penceresini açabiliyor. Genel sekmesinde yer alan dosya sistemi bilgisi, sürücünün ReFS, NTFS, FAT32 veya exFAT biçimlerinden hangisini kullandığını gösteriyor.
Etkilenen ReFS sürücülerinde önemli dosyaları bulunan kullanıcıların, Ocak 2027 güncellemesi yüklenmeden önce verilerini desteklenen bir depolama ortamına aktarması gerekiyor. Dosya sistemini değiştirmek için yapılacak biçimlendirme işlemi mevcut verileri sileceğinden dosyaların önceden yedeklenmesi önem taşıyor.
Kurumsal ortamlarda ise sistem yöneticileri, Ekim 2026 güncellemesiyle başlayan denetim sürecinde olay kayıtlarını inceleyerek etkilenen cihazları tespit edebiliyor. Ocak 2027 güvenlik güncellemesinden sonra varsayılan engelleme davranışını değiştirmek isteyen yöneticilerin ilgili politikayı ayrıca yapılandırması gerekecek.
Microsoft, ReFS biçimli çıkarılabilir depolama birimlerinin desteklenmediğini belirtirken yeni kısıtlama için belirli bir güvenlik açığının ayrıntılarını paylaşmadı. Düzenleme, şirketin desteklemediği depolama yapılandırmalarına yönelik güvenlik politikasının bir parçası olarak Windows güncelleme takvimine eklendi.
