
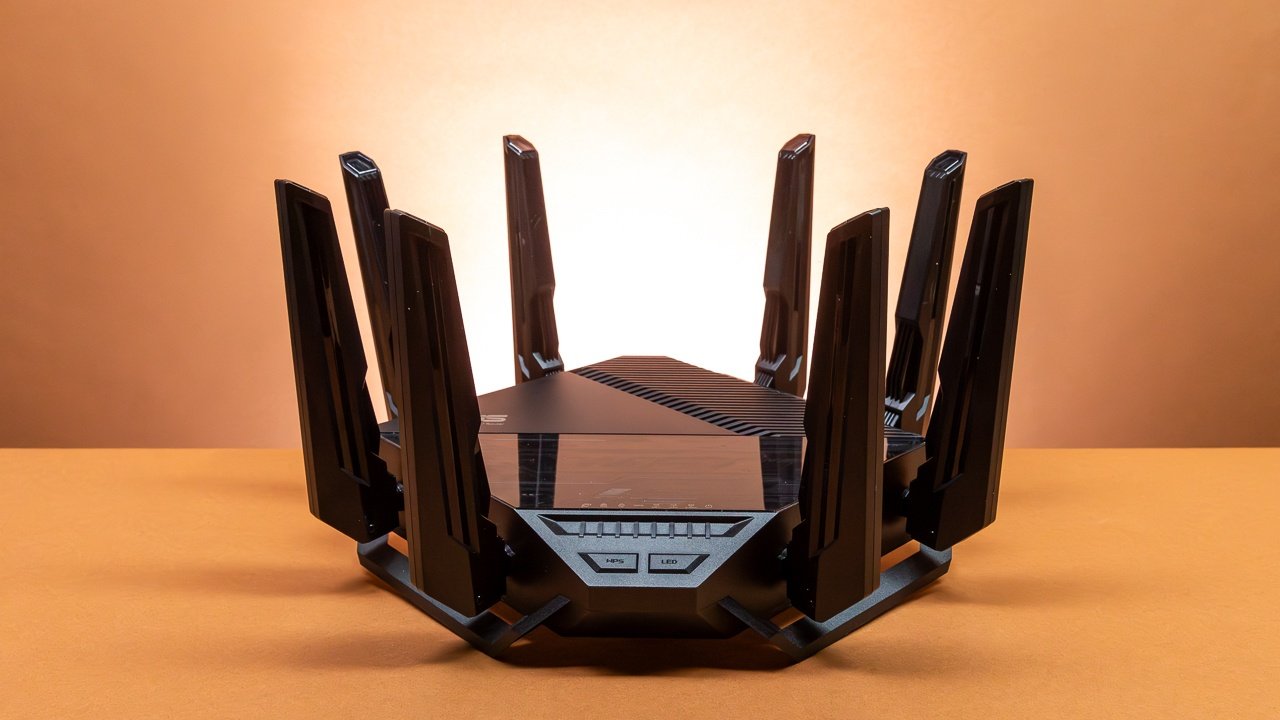
ASUS, kablosuz yönlendiricilerinde tespit edilen üç yüksek riskli güvenlik açığını kapatmak için yeni bir yazılım güncellemesi yayınladı. Güvenlik açıkları, saldırganların yönetici parolası olmadan cihazlara erişmesine ve belirli koşullarda sistem üzerinde tam yetkiyle komut çalıştırmasına izin verebiliyor. CVSS 4.0 sisteminde 8,7 puana ulaşan açıklar nedeniyle kullanıcıların cihazlarının yazılım sürümlerini kontrol ederek güvenlik güncellemelerini yüklemesi gerekiyor.
ASUS Router Modellerinde Üç Ciddi Güvenlik Açığı Tespit Edildi
23 Ekim 2026 tarihinde yayınlanan güvenlik güncellemesi, ASUS’un 3.0.0.6_102 serisi firmware yazılımını kullanan belirli router modellerini kapsıyor. CVE-2026-75775, CVE-2026-75779 ve CVE-2026-93489 kodlarıyla takip edilen üç güvenlik açığı da yüksek risk kategorisinde bulunuyor. Açıkların istismar edilme koşulları farklılık gösterirken yönetici yetkilerinin ele geçirilmesi ve işletim sistemi komutlarının çalıştırılması gibi ciddi güvenlik sorunları söz konusu.
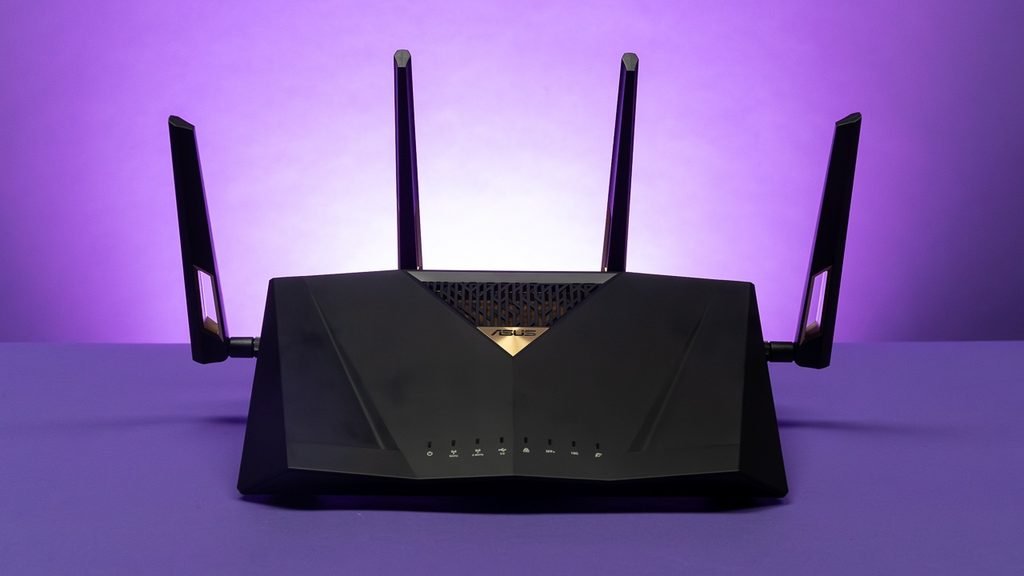
Bu açıklar arasında en yüksek risk puanına sahip olan CVE-2026-93489, CVSS 4.0 değerlendirmesinde 8,7 puan aldı. Kimlik doğrulama mekanizmasındaki hata, aynı veya bitişik ağ üzerinden erişim sağlayabilen bir saldırganın herhangi bir kullanıcı hesabına giriş yapmadan özel bir HTTP isteği göndermesine izin veriyor. Saldırgan, sahte bir erişim bileti oluşturarak yönlendiricinin yönetici yetkileri gerektiren işlemlerini gerçekleştirebiliyor.
CVE-2026-75779 olarak tanımlanan ikinci güvenlik açığı ise 8,6 puanla değerlendirildi. İşletim sistemi komutlarının işlenmesindeki güvenlik sorunu ile siteler arası istek sahteciliği (CSRF) zafiyetinin birleşmesi, saldırganların yönetici yetkilerini ele geçirmesine yol açabiliyor. Bu saldırının gerçekleşmesi için router yönetim panelinde oturum açmış kullanıcının saldırgan tarafından hazırlanan sahte bir internet sitesini ziyaret etmesi gerekiyor.
Söz konusu saldırı başarılı olduğunda yönlendirici üzerinde root yetkileriyle rastgele sistem komutları çalıştırılabiliyor. Root erişimi, cihazın işletim sistemi üzerinde en yüksek yetki seviyesini ifade ediyor. Böylece saldırgan, sıradan kullanıcı hesaplarının gerçekleştiremeyeceği sistem işlemlerine müdahale edebiliyor.
Üçüncü güvenlik açığı olan CVE-2026-75775 ise CVSS 4.0 sisteminde 7,7 puan aldı. İşletim sistemi komutlarının yeterince güvenli işlenmemesinden kaynaklanan bu sorun, belirli ASUS router modellerini fabrika varsayılan ayarlarındayken etkiliyor. Saldırganlar, yönlendiriciye özel olarak hazırlanmış parametreler göndererek root yetkileriyle komut çalıştırabiliyor. Bu saldırı için kullanıcı etkileşimi veya önceden elde edilmiş bir hesap yetkisi gerekmiyor ancak cihazın belirli koşulları karşılaması gerekiyor.
ASUS’un güvenlik kayıtlarında etkilenen yazılım ailesi 3.0.0.6_102 olarak belirtiliyor. Bununla birlikte söz konusu üç güvenlik açığından etkilenen bütün router modellerini kapsayan eksiksiz bir model listesi henüz paylaşılmadı. Dolayısıyla ASUS marka yönlendirici kullananların yalnızca model adına değil, cihazlarında yüklü bulunan firmware sürümüne de dikkat etmesi gerekiyor.
Güvenlik açıklarını kapatan güncellemeler, ASUS’un resmi destek sayfası ve ilgili router modellerinin ürün sayfaları üzerinden edinilebiliyor. Kullanıcılar ayrıca cihazlarının web tabanlı yönetim panelindeki yazılım güncelleme bölümünden yeni bir sürüm bulunup bulunmadığını kontrol edebiliyor. Güncelleme işleminin ardından yönlendiricinin yeniden başlatılması gerekiyor.
Güncellemeyi hemen yükleyemeyen kullanıcılar için ek güvenlik önlemleri de bulunuyor. Router yönetici hesabında ve Wi-Fi bağlantısında en az 10 karakterden oluşan, güçlü ve birbirinden farklı parolaların kullanılması öneriliyor. Ayrıca WAN üzerinden uzaktan yönetim erişiminin kapatılması ve kablosuz ağa yalnızca güvenilir cihazların bağlanmasına izin verilmesi gerekiyor.
Kullanıcıların yönlendirici ayarlarını kontrol ederek tanımadıkları bağlı cihazları ve eşleştirilmiş uygulama oturumlarını da incelemesi gerekiyor. Tanınmayan bağlantıların ve oturumların kaldırılması, yetkisiz erişim riskini azaltmak için uygulanabilecek ek önlemler arasında yer alıyor. Ancak bu önlemler güvenlik açıklarını ortadan kaldırmıyor; kalıcı düzeltme için ilgili firmware güncellemesinin yüklenmesi gerekiyor.
